Reconnaître un faux e-mail d'hameçonnage avant qu'il te coûte cher
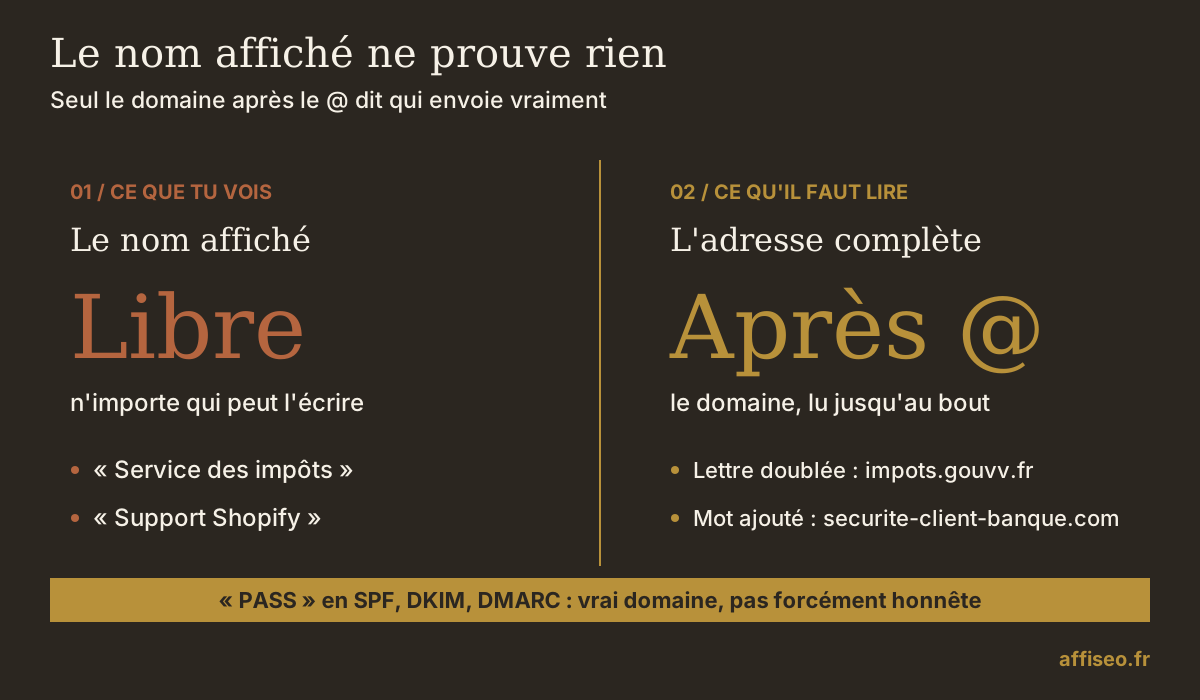
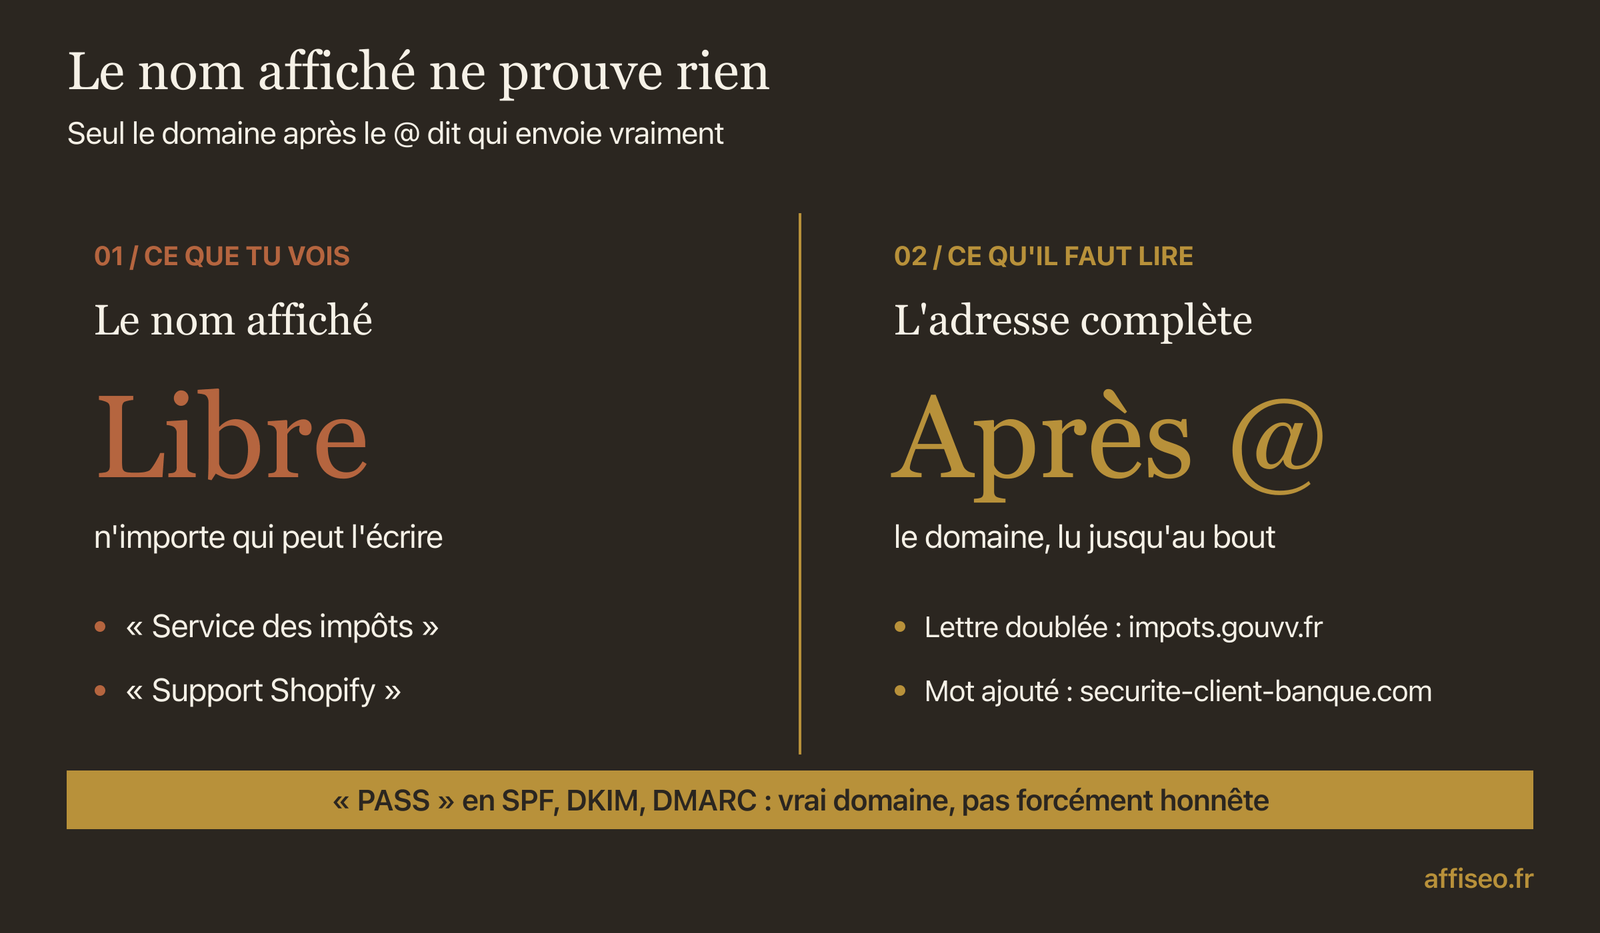
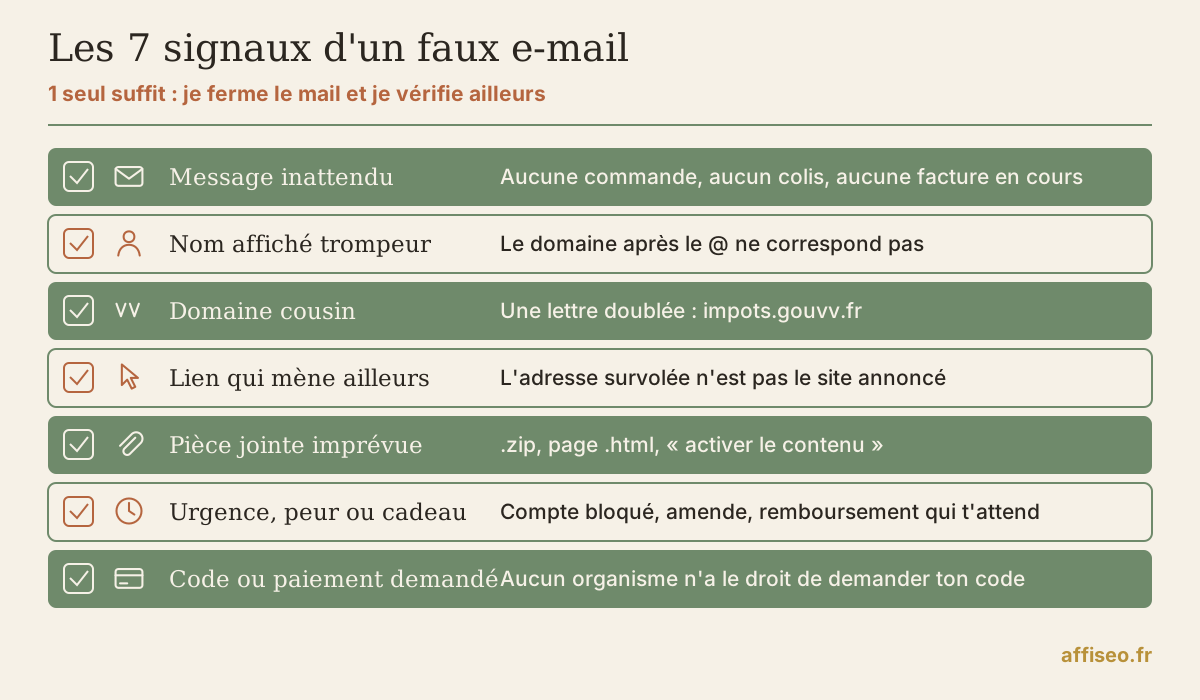
- Le nom affiché ne prouve rien : je lis le domaine après le @, jusqu'au bout.
- Je survole chaque lien sans cliquer, et je lis l'adresse de droite à gauche.
- Un mail qui connaît ton nom ou ton IBAN peut quand même être faux.
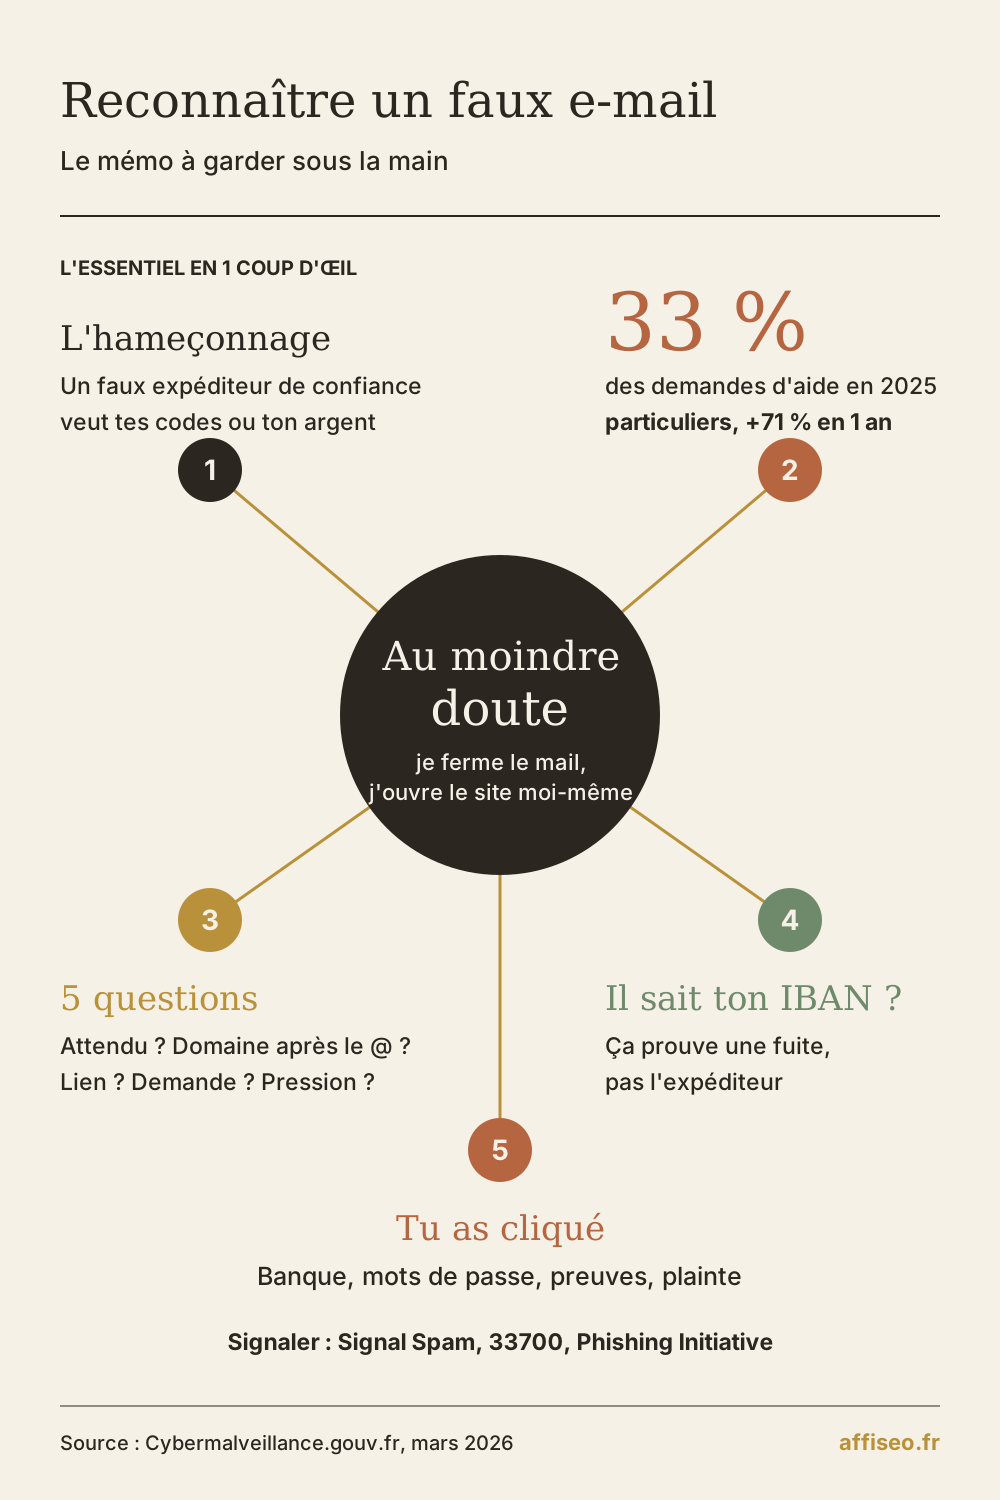
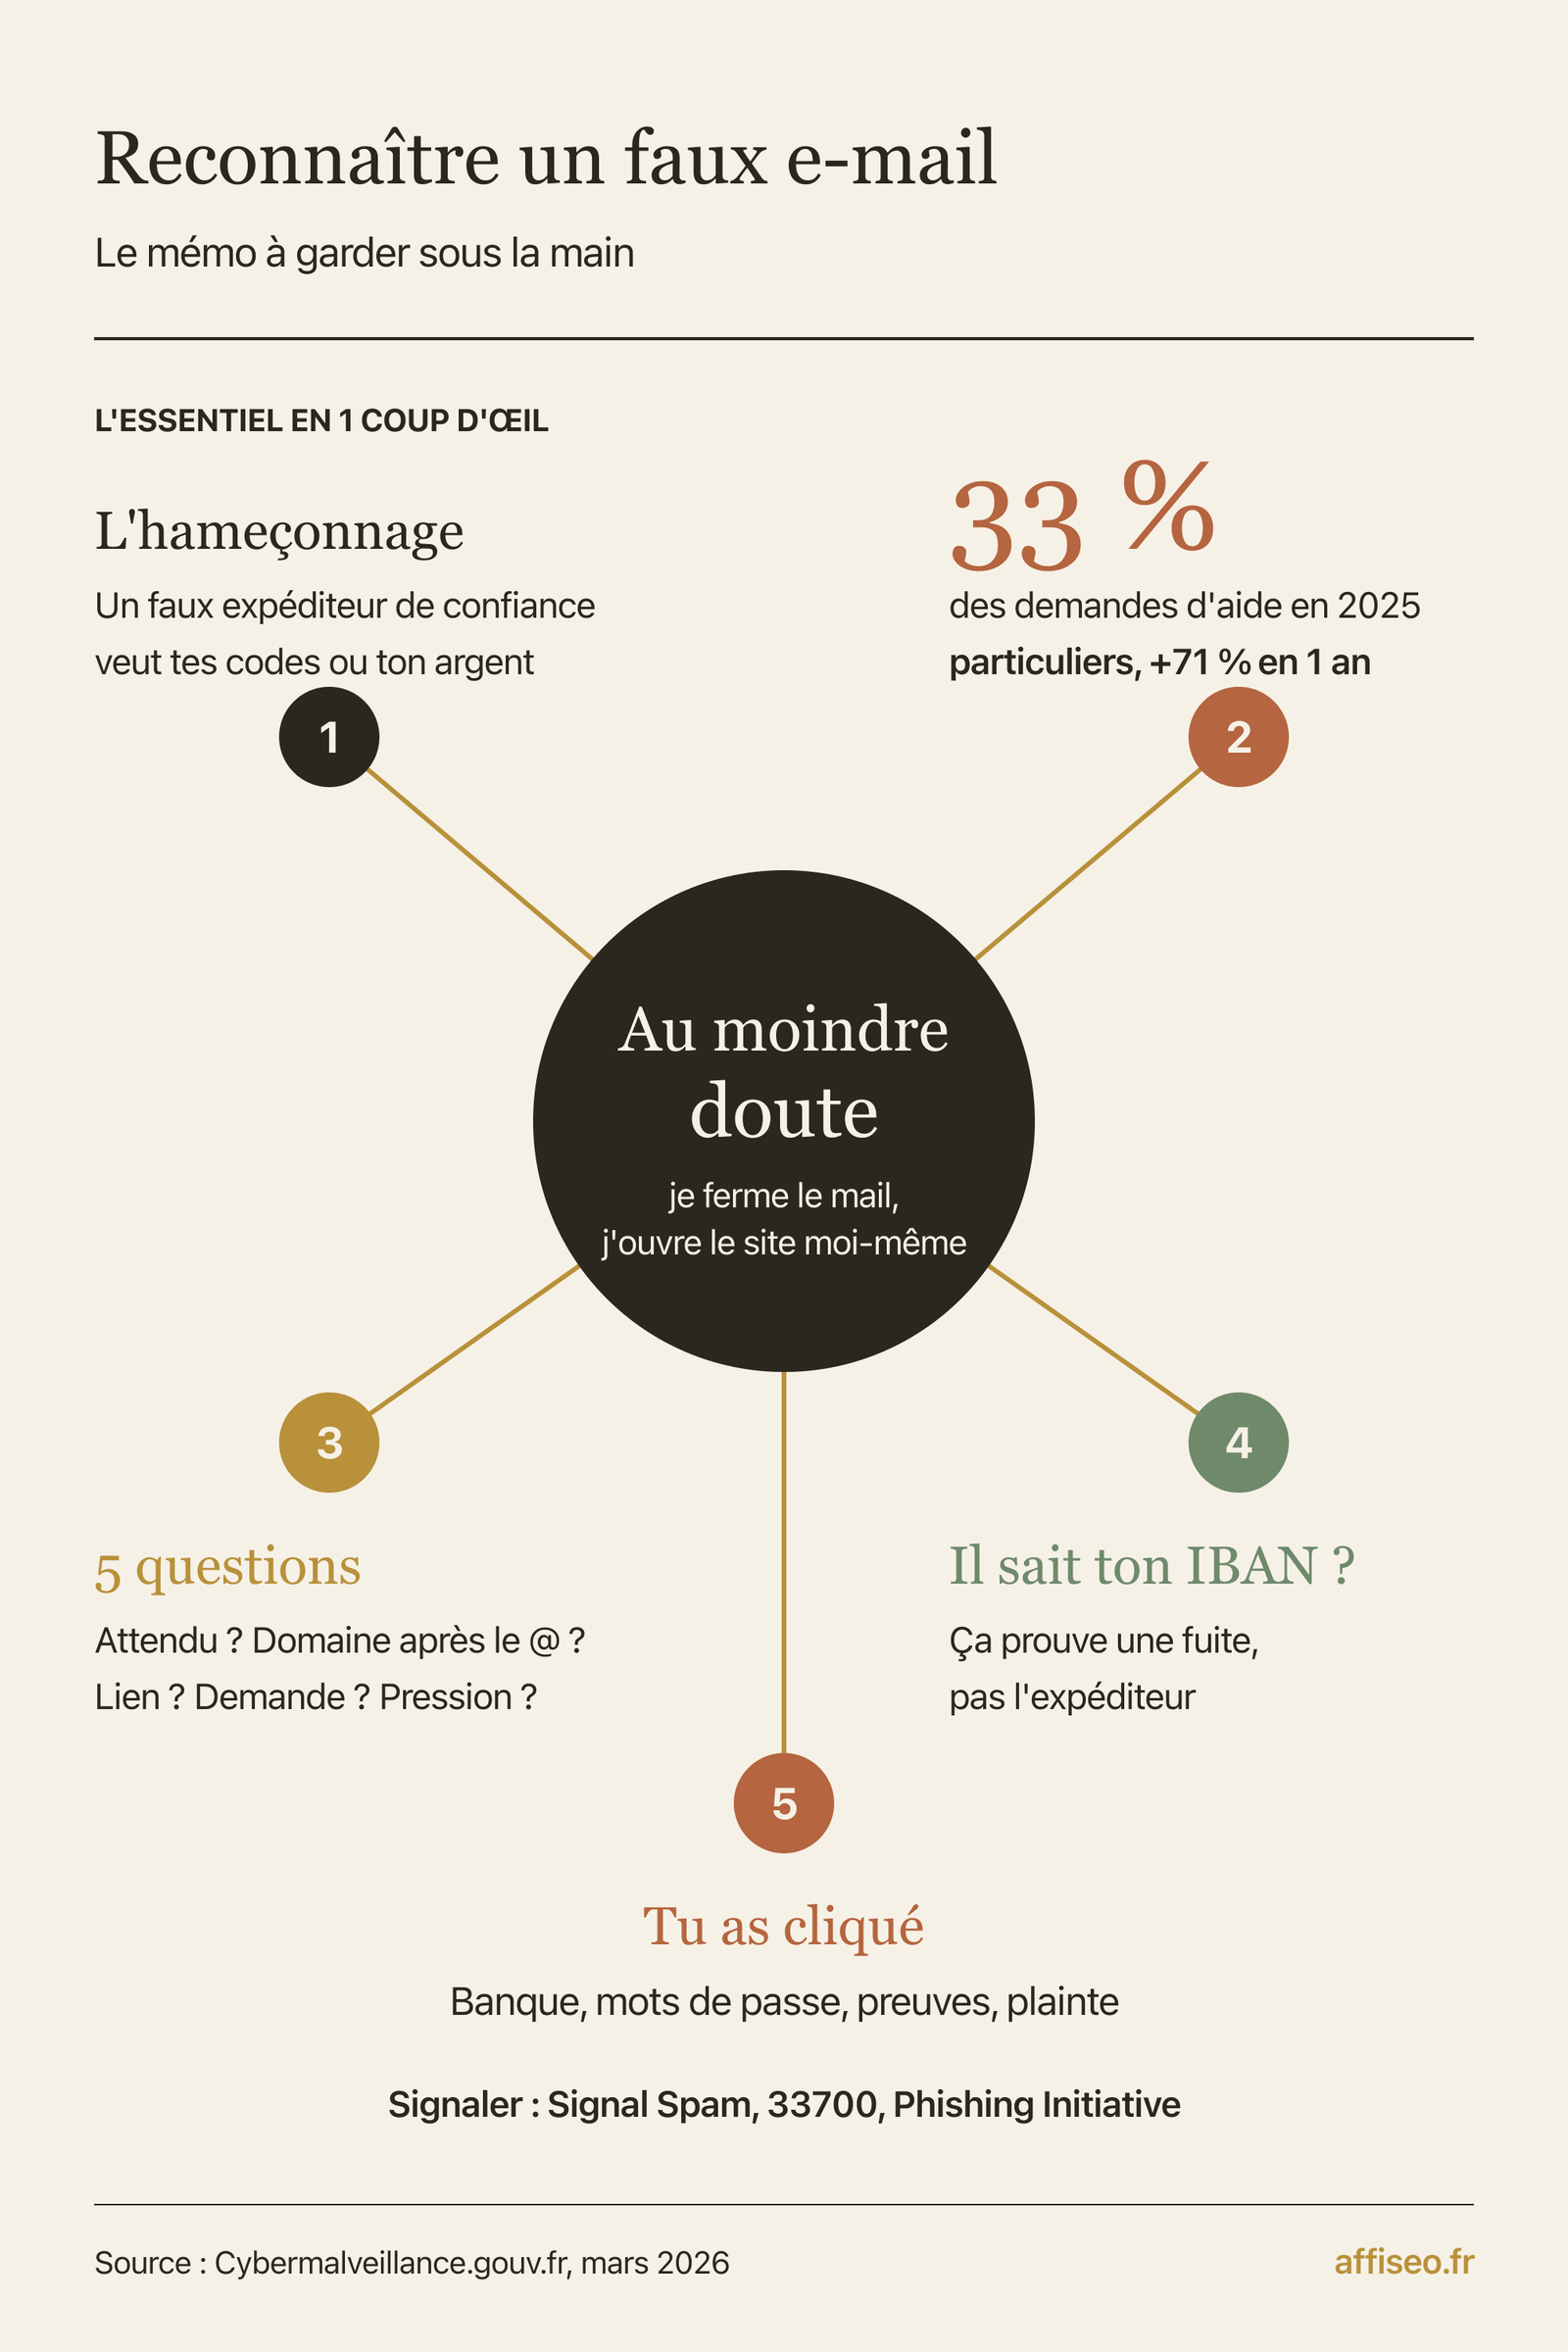
- Au moindre doute, je ferme le mail et j'ouvre moi-même le site ou l'appli officielle.
Pour reconnaître un faux e-mail, je regarde 3 choses avant même de lire le message : la vraie adresse de l'expéditeur (pas le nom affiché), l'adresse réelle derrière chaque lien, et ce qu'on me demande de faire. Si le mail réclame un mot de passe, un code, un paiement ou une action pressée, je ne réponds jamais depuis le mail : je ferme, et j'ouvre moi-même l'appli ou le site officiel en tapant l'adresse. Ça prend 30 secondes, et ça casse le piège même quand le faux est parfaitement imité, parce que tu sors du chemin que l'arnaqueur a préparé pour toi.
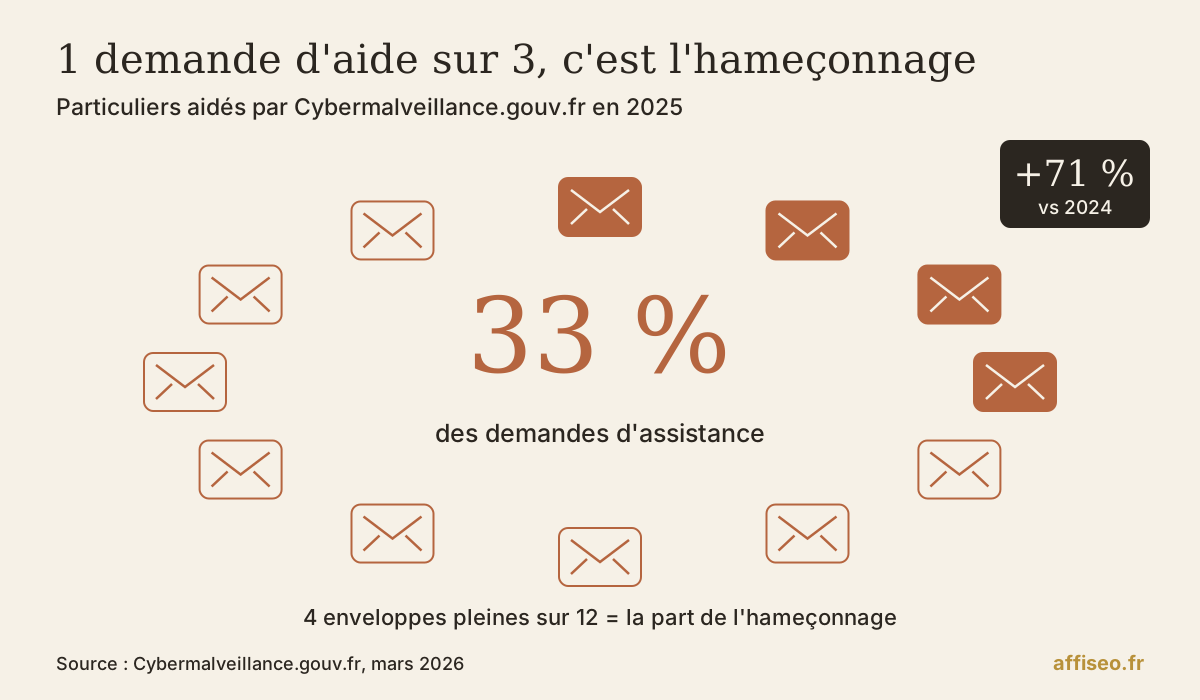
L'hameçonnage (phishing en anglais), c'est un message qui se fait passer pour quelqu'un de confiance, ta banque, les impôts, un transporteur ou la plateforme qui héberge ta boutique, pour te faire donner des infos ou de l'argent. En 2025, ça représente près de 33 % des demandes d'aide des particuliers reçues par Cybermalveillance.gouv.fr, le service public d'assistance aux victimes. Clairement, c'est la menace numéro 1.
Je te donne ici ma méthode complète, puis ce que les guides habituels oublient : les faux mails qui connaissent déjà ton IBAN, ceux qui visent ton business plutôt que ta carte bancaire, et les bons gestes si tu as déjà cliqué. Tout ça s'inscrit dans ma rubrique sécurité en ligne, où je range les guides pour protéger tes comptes.
Tu en es où ?
Ma méthode en 30 secondes : 5 questions avant de cliquer
Le truc c'est qu'un faux mail ne se repère presque jamais à un seul détail. Prends les fautes d'orthographe : moi je pense que ce critère vieillit mal, parce qu'avec les outils d'écriture d'aujourd'hui, un texte propre ne coûte plus rien à personne. Je m'en sers comme d'un indice en plus, jamais comme d'une preuve.
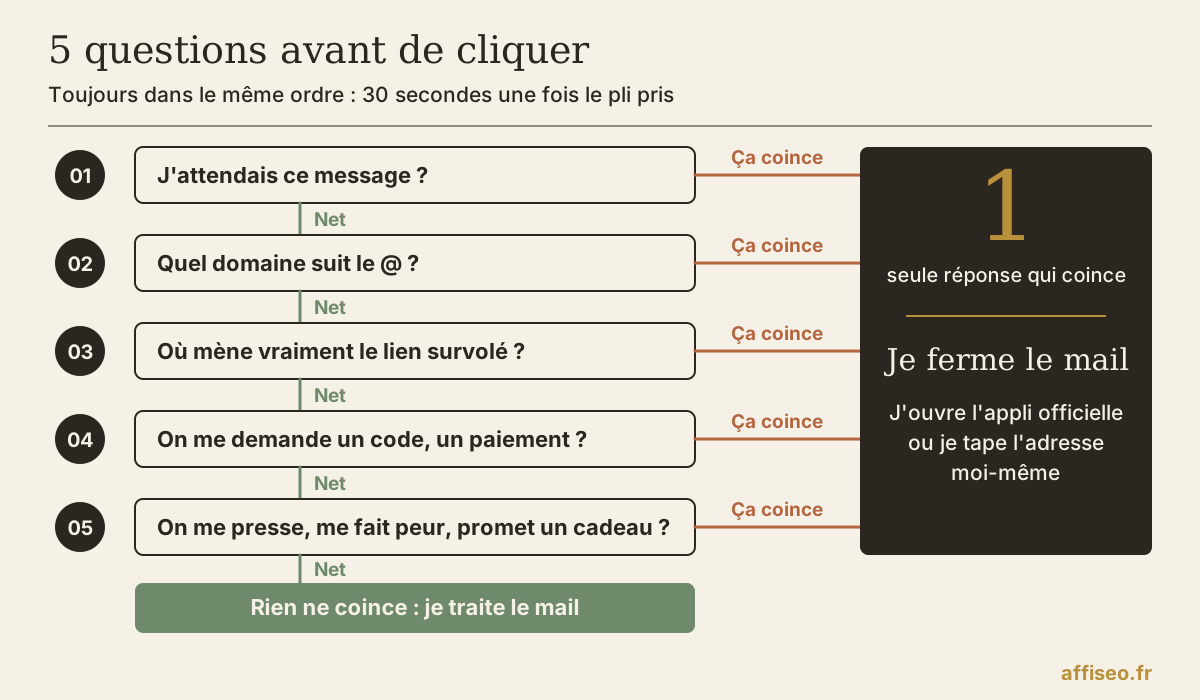
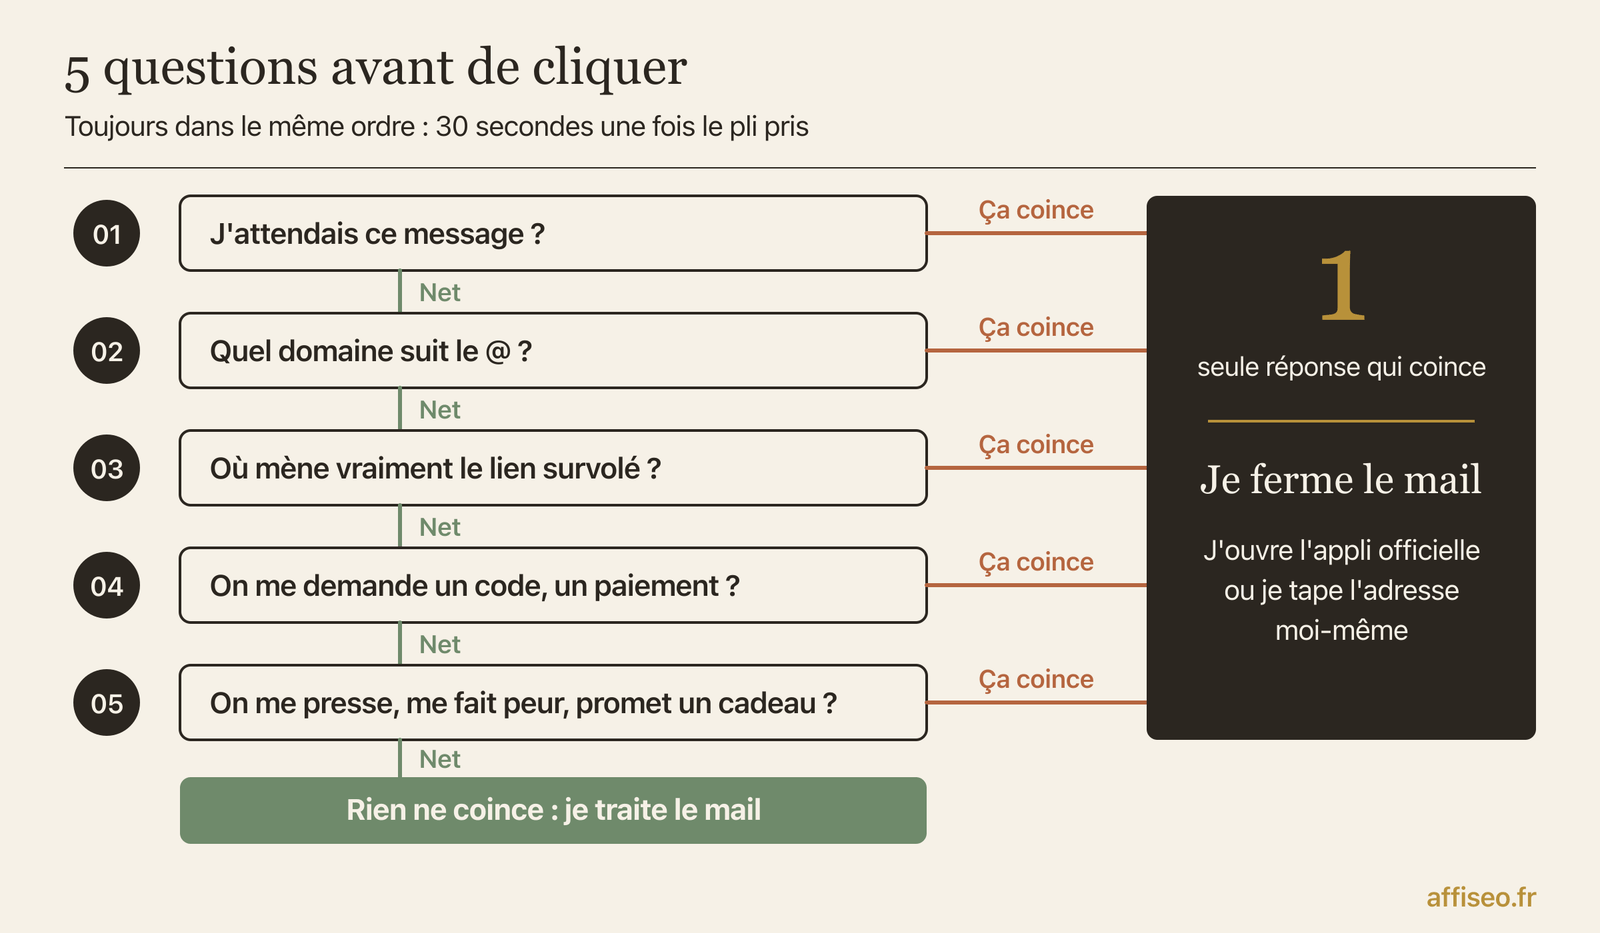
À la place, je me pose 5 questions, toujours dans le même ordre. Elles tiennent en 30 secondes une fois que tu as pris le pli :
Si une seule réponse coince, je passe en mode vérification : je ferme le mail, j'ouvre l'appli officielle ou je tape l'adresse du site moi-même. Jamais l'inverse. Le lien du mail, c'est le chemin que l'arnaqueur a construit ; l'adresse que tu tapes, c'est le tien.
Dans Thinking, Fast and Slow (Système 1, Système 2 en français), Daniel Kahneman décrit 2 façons de penser : une rapide, automatique, et une lente, qui demande un effort. Son énigme de la batte et de la balle est parlante : beaucoup de gens, y compris des étudiants de grandes universités, donnent d'abord la mauvaise réponse, parce que l'intuition répond avant le calcul. Un faux mail est écrit pour te garder dans la pensée rapide. Mes 5 questions servent juste à forcer le passage à la pensée lente, le temps de 30 secondes.
- Est-ce que j'attendais ce message (une commande, un colis, une facture) ?
- Quelle est la vraie adresse derrière le nom affiché, et surtout ce qui suit le @ ?
- Où mène vraiment le lien quand je le survole sans cliquer ?
- Qu'est-ce qu'on me demande : me connecter, payer, ouvrir une pièce jointe, donner un code ?
- Est-ce qu'on me presse, me fait peur ou me promet un cadeau ?
L'expéditeur : le nom affiché ne prouve rien
Dans ta boîte, tu vois d'abord un nom, genre « Service des impôts » ou « Support Shopify ». Ce nom d'affichage, n'importe qui peut l'écrire : c'est un champ libre, comme le nom que tu mets sur ton profil. Ce qui compte, c'est l'adresse complète, et surtout ce qui suit le @ : le nom de domaine, c'est-à-dire l'adresse internet de l'expéditeur. Sur téléphone, il faut souvent toucher le nom pour la voir apparaître.
Les pièges classiques sur le domaine : une lettre doublée ou changée (la CNIL donne l'exemple de impots.gouvv.fr), un mot ajouté (securite-client-banque.com), une adresse gratuite en gmail.com ou outlook.fr pour un organisme qui n'en utiliserait jamais, ou le vrai nom placé au début d'un domaine qui n'a rien à voir. Je lis le domaine en entier, jusqu'au dernier caractère. C'est bête, mais c'est là que la plupart des faux se trahissent, à condition de prendre le temps de regarder.
Pour aller plus loin sur ordinateur, Gmail te laisse ouvrir le message, cliquer sur « Plus » (les 3 points à côté de Répondre), puis « Afficher l'original ». Dans les en-têtes, la ligne Authentication-Results donne le résultat de 3 contrôles techniques. SPF vérifie que le serveur avait le droit d'envoyer pour ce domaine. DKIM est une signature qui prouve que le message vient bien du propriétaire du domaine. DMARC, c'est la consigne que le domaine donne aux boîtes de réception quand les 2 premiers échouent. Un « FAIL » sur un mail censé venir de ta banque, je le traite comme un faux, point. Dans Outlook, tu survoles le nom de l'expéditeur dans la liste des messages pour voir son adresse. Un « ? » à la place de sa photo veut dire que l'authentification a échoué, et une mention « via » signale que l'adresse réelle n'est pas celle affichée.
Je connais bien l'autre côté de la boîte : ma newsletter REBOOT part à 8 723 contacts (relevé du 22/10/2026). Google impose SPF ou DKIM à tous les expéditeurs depuis le 1er février 2024, et les 3 contrôles à ceux qui envoient plus de 5 000 messages par jour vers Gmail. Quand tu envoies une newsletter, ces réglages font partie du décor : ce sont eux qui disent à Gmail que le message vient bien de ton domaine. Du coup, mon conseil : ta banque ou les impôts ont toutes les raisons d'avoir ces 3 réglages en place, donc un « FAIL » sur un de leurs mails, tu ne le mets jamais sur le compte d'une petite erreur de réglage.
Les liens et les pièces jointes : survoler, jamais cliquer pour voir
Sur ordinateur, passe ta souris sur le lien sans cliquer : l'adresse réelle s'affiche en bas de la fenêtre du navigateur ou dans une petite bulle. Sur téléphone, un appui long sur le lien montre l'adresse sans l'ouvrir (fais juste attention à ne pas relâcher sur « Ouvrir »). Le texte bleu du lien, lui, ne veut rien dire : on peut écrire impots.gouv.fr et envoyer n'importe où.
Dans une adresse web, ce qui compte, c'est le domaine : la partie juste avant le premier / qui suit https://. Je la lis de droite à gauche. Dans https://impots.gouv.fr.mon-dossier-fiscal.com/connexion, le domaine c'est mon-dossier-fiscal.com, pas impots.gouv.fr. Tout ce qui est à gauche, l'arnaqueur l'écrit comme il veut. Le tableau ci-dessous te montre 4 cas que tu vas croiser.
Le cadenas et le https ne prouvent rien sur l'honnêteté du site. Ils disent seulement que la connexion est chiffrée, et un site d'hameçonnage peut les avoir comme n'importe quel autre. Même chose pour un QR code glissé dans un mail : c'est un lien caché que tu ne peux pas survoler, donc je ne le scanne jamais.
Pour les pièces jointes, ma règle est simple : une facture, un PDF « à signer » ou un fichier compressé que je n'attendais pas, je ne l'ouvre pas avant d'avoir vérifié par un autre canal. Les .zip, les pages .html jointes et les documents qui demandent d'« activer le contenu » sont les plus suspects.
| Adresse vue en survolant | Domaine réel | Mon verdict |
|---|---|---|
| https://www.impots.gouv.fr/accueil | impots.gouv.fr | Officiel |
| https://impots.gouv.fr.mon-dossier-fiscal.com/connexion | mon-dossier-fiscal.com | Faux |
| https://impots.gouvv.fr/espace | impots.gouvv.fr | Faux, lettre doublée |
| Un lien raccourci illisible | Inconnu | Je ne clique pas |
Le ton du message : urgence, peur, cadeau et faux « parce que »
Un faux mail joue presque toujours sur une émotion. La peur : compte bloqué, amende impayée, colis retenu. L'urgence : à régler avant ce soir, dernière relance avant suspension. Le cadeau : un remboursement qui t'attend, un gain, une offre trop belle. Le but est le même à chaque fois, te faire agir avant de réfléchir.
Dans Influence, Robert Cialdini raconte une expérience de la psychologue Ellen Langer devant une photocopieuse. Une personne demande à passer devant la file. Quand elle donne une raison, même vide (« parce que je dois faire des copies »), elle obtient bien plus de oui que sans raison. Les faux mails font exactement ça : « parce qu'une anomalie a été détectée », « parce que ton adresse de livraison est incomplète ». La raison sonne logique, elle ne prouve rien.
Cialdini décrit aussi la rareté : ce qui risque de disparaître nous paraît plus précieux. C'est tout le ressort des messages « ton compte sera fermé dans 48 h ». Quand je repère ce ressort, je le prends comme un signal d'alarme, pas comme une raison d'aller plus vite.
Dans La semaine de 4 heures, Tim Ferriss conseille de relever ses mails à heures fixes, 2 fois par jour, au lieu de vivre dans sa boîte. Contre l'urgence fabriquée, c'est un vrai bouclier : traités par lot et au calme, les mails se lisent avec la tête froide, pas en réflexe entre 2 notifications.
Et il y a les demandes qui ne trompent pas. La CNIL le rappelle : aucun organisme n'a le droit de te demander ton code de carte bancaire, tes codes d'accès ou tes mots de passe. Google le dit aussi pour Gmail, qui ne te demandera jamais tes infos personnelles par mail. Si on te les demande, la question est réglée.
Le piège que les guides oublient : le faux mail qui sait déjà tout de toi
Le conseil classique, c'est de se méfier d'un mail qui commence par « Cher client ». La CNIL l'écrit encore : les messages malveillants partent vers un grand nombre de cibles et sont peu personnalisés. C'est vrai pour la masse, mais ça s'inverse pour une partie qui grossit vite.
Cybermalveillance.gouv.fr note en 2025 de plus en plus de messages qui contiennent l'IBAN, la plaque d'immatriculation ou le numéro client de la personne visée. Ces infos viennent des nombreuses fuites de données de ces dernières années : les arnaqueurs disposent de fichiers riches et récents, et s'en servent pour rendre le mail crédible.
Du coup, ma règle : une info personnelle exacte dans un mail ne prouve pas qui l'envoie. Elle prouve seulement qu'une base de données a fuité quelque part. Si tu sais que ton adresse a traîné dans une fuite, attends-toi à des messages très bien ciblés, et sois plus strict, pas moins.
Côté marques imitées, Mondial Relay reste la marque la plus usurpée dans les faux mails de colis ; le rapport 2025 cite aussi l'ANTAI, Vinci Autoroutes, Amazon, la SNCF, EDF, la CAF ou Orange. Si tu as un colis en cours ou une démarche ouverte, c'est précisément le moment où un faux sur le même sujet te paraîtra normal. Les faux SMS de colis et de banque suivent la même logique, je les détaille dans un guide à part.
Entrepreneur : les faux mails qui visent ton business
Quand tu as une boutique, des sites ou des clients, les faux mails changent de cible : on vise tes accès et tes paiements. Faux changement de RIB d'un fournisseur, fausse facture, fausse alerte de la plateforme qui héberge ta boutique, faux renouvellement de nom de domaine.
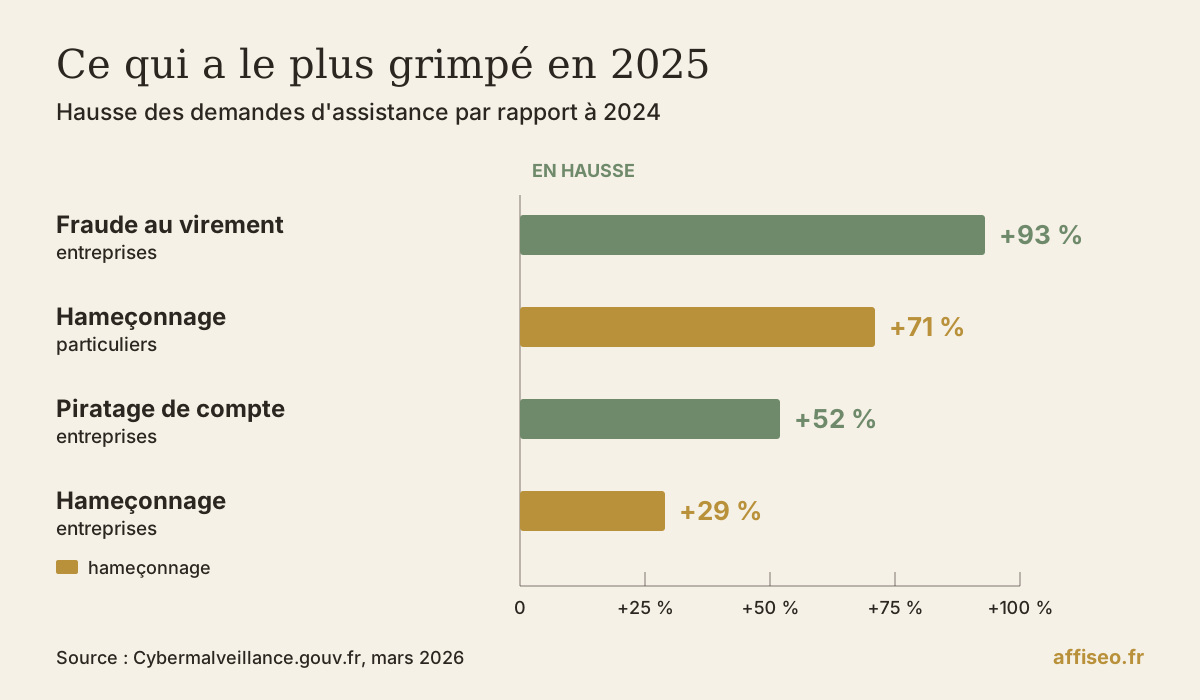
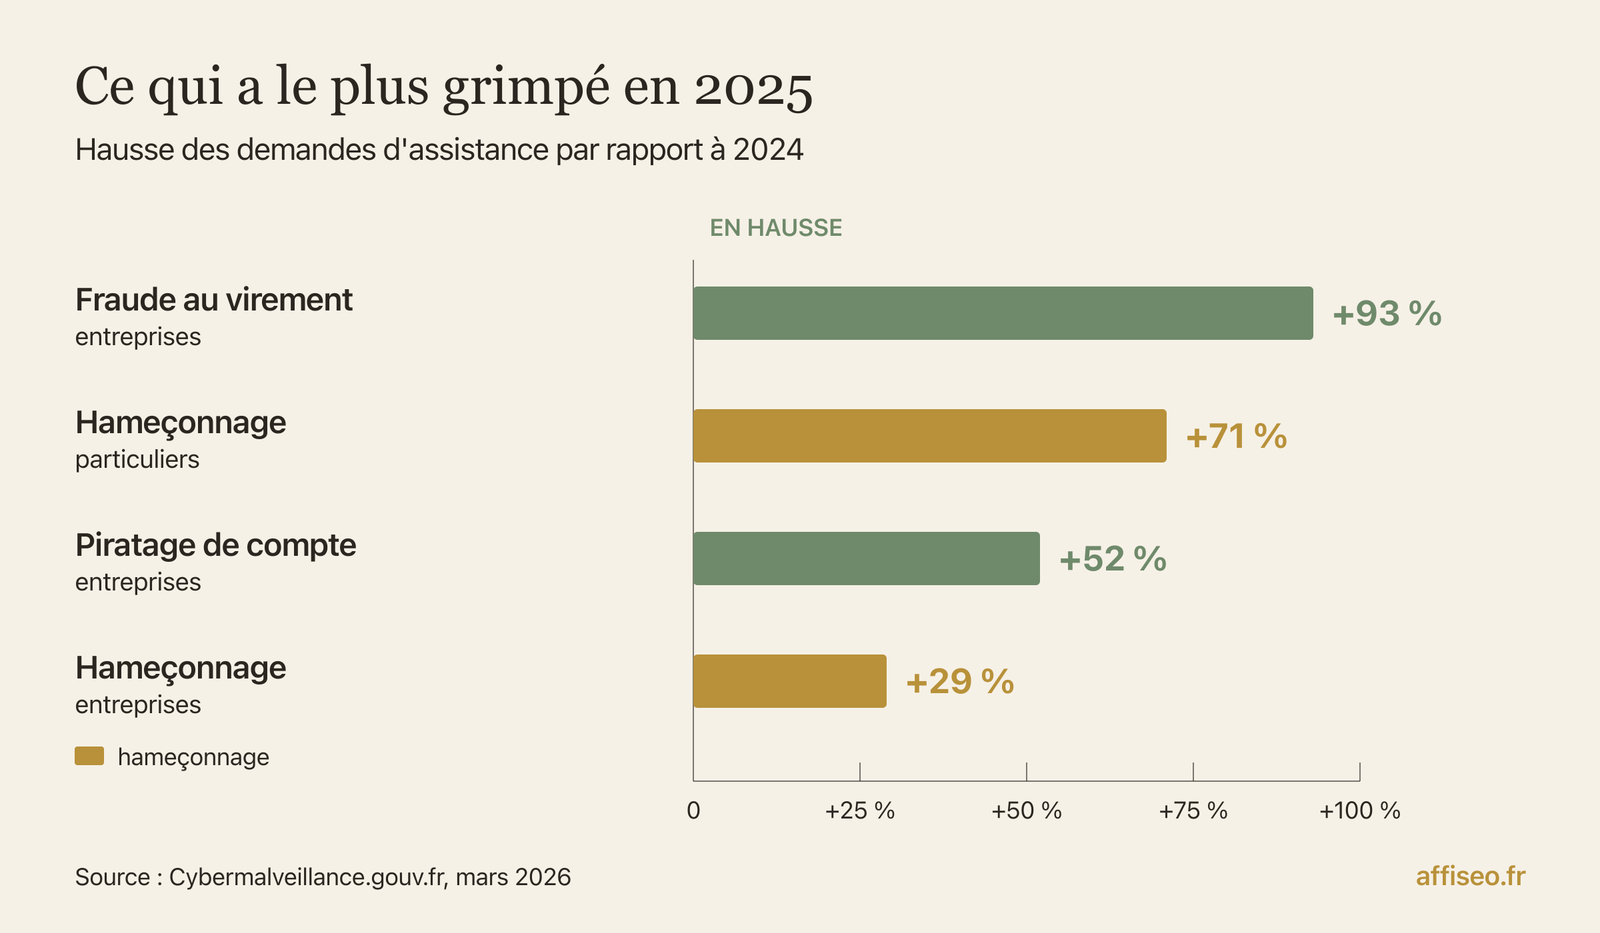
Les chiffres 2025 de Cybermalveillance.gouv.fr pour les entreprises et associations le montrent bien. Le piratage de compte arrive 1er avec 21 % des parcours d'assistance, en hausse de 52 %. L'hameçonnage est 2e avec 16 %, en hausse de 29 %. Et la fraude au virement entre dans le trio de tête avec 13,5 % des assistances, en hausse de 93 %. Ces 3 menaces se tiennent : un mail piégé vole un accès, l'accès piraté sert à envoyer un faux RIB.
J'ai passé 5 à 6 ans en cabinet comptable. Je détestais ça, mais ça m'a donné la rigueur des chiffres et des procédures. Un changement de coordonnées bancaires ne se valide jamais sur la seule foi d'un mail, même parfait, même venant de la vraie adresse du fournisseur. Contre-appel au numéro que tu avais déjà (contrat, ancienne facture), jamais à celui écrit dans le mail.
Je détaille la fraude au virement, avec la double validation à mettre en place même seul, dans le guide sur l'arnaque au faux virement. Et quand le faux contact arrive par téléphone, avec quelqu'un qui se présente comme le support d'un logiciel, c'est l'arnaque au faux support technique, que je traite aussi à part.
Tu as cliqué ou répondu : les gestes, dans l'ordre
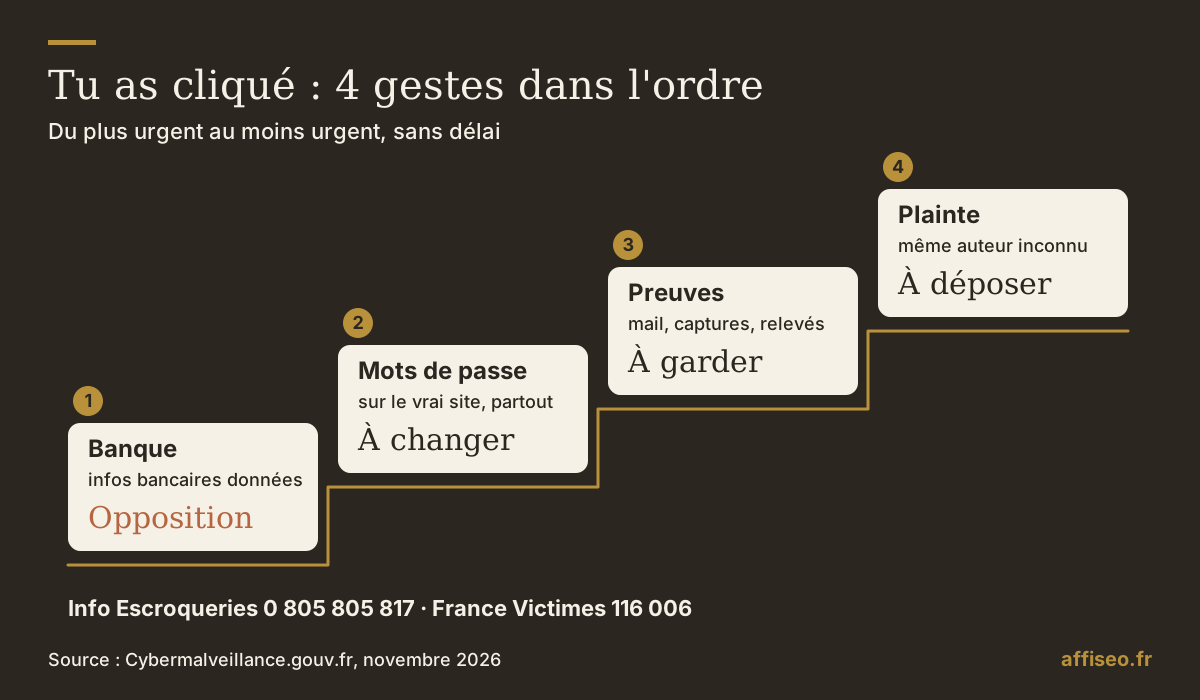
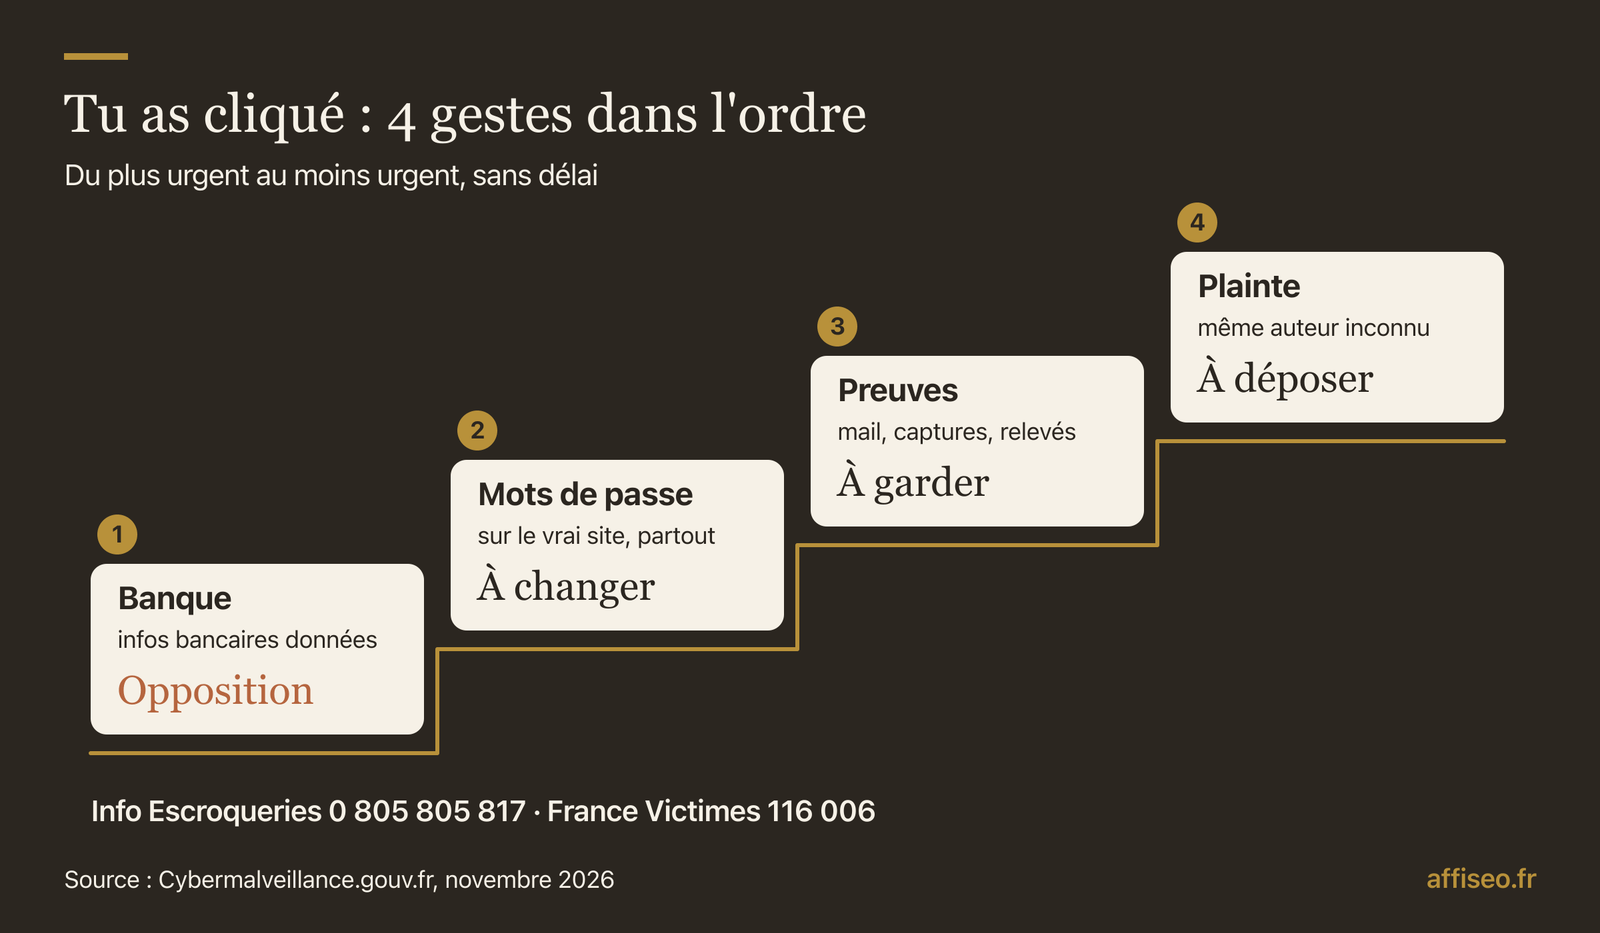
Pas de panique, mais pas de délai non plus. L'ordre compte, parce que certains gestes limitent la casse et d'autres servent seulement après coup. Du plus urgent au moins urgent :
Si tu as donné des infos bancaires, appelle ta banque tout de suite et fais opposition. Si tu as tapé un mot de passe, change-le sur le vrai site, puis partout où tu utilisais le même, et active la double authentification (un 2e code demandé à la connexion, en plus du mot de passe). Si tu as ouvert une pièce jointe, coupe l'appareil du réseau et lance une analyse avec ton antivirus.
Ensuite, garde les preuves : le mail lui-même (avec son original), des captures d'écran, les relevés bancaires concernés. Tu peux porter plainte au commissariat, à la gendarmerie ou par courrier au procureur, même sans connaître l'auteur. Pour être conseillé, Info Escroqueries répond au 0 805 805 817, et France Victimes au 116 006. Pour info, l'escroquerie est punie de 5 ans de prison et 375 000 € d'amende (article 313-1 du Code pénal).
Et si l'arnaqueur a déjà pris la main sur un de tes comptes, passe directement aux premiers gestes en cas de compte piraté.
Signaler : où envoyer quoi, et pourquoi ça sert vraiment
Supprimer un faux mail te protège toi. Le signaler protège les suivants : le message est analysé, et l'adresse d'un faux site peut finir bloquée dans les navigateurs. Voilà où envoyer chaque type de message :
Signal Spam, association gratuite créée en 2005 avec des partenaires comme la CNIL, l'ARCEP ou Orange, fait analyser ton signalement par ses experts, qui peuvent le transmettre au procureur ou à la DGCCRF. Phishing Initiative, géré par Orange Cyberdefense, fait vérifier l'adresse du faux site et, si c'est confirmé, la transmet à ses partenaires pour qu'elle soit bloquée dans leurs navigateurs. Dans Gmail, le menu « Plus » propose aussi « Signaler comme hameçonnage », et dans Outlook, c'est « Signaler » puis « Signaler l'hameçonnage », au-dessus du volet de lecture.
Si la même arnaque revient sans cesse, signale-la, crée une règle de filtre dans ta messagerie, et pars du principe que ton adresse traîne dans une fuite de données : sois encore plus strict sur les mails qui te demandent d'agir.
Un gestionnaire de mots de passe aide aussi : il ne propose pas ton mot de passe sur un domaine qu'il ne connaît pas. Je regroupe ceux que je regarde dans la Boîte à outils, et le guide « Signaler un hameçonnage en France » reprend chaque plateforme pas à pas.
| Ce que tu as reçu | Où le signaler | Ce que ça déclenche |
|---|---|---|
| Un faux e-mail | Signal Spam, ou le bouton de signalement de Gmail ou d'Outlook | Message analysé, transmis si besoin au procureur ou à la DGCCRF |
| Un lien vers un faux site | Phishing Initiative | Si c'est confirmé, l'adresse est bloquée dans les navigateurs partenaires |
| Un faux SMS ou un appel | Transfert au 33700 | Le numéro est signalé aux opérateurs |
| Une arnaque au colis ou à la loterie | PHAROS | Le signalement part aux enquêteurs |
| Tu as perdu de l'argent | Banque, puis plainte | Opposition et enquête |
Exemple fictif : le faux changement de RIB à 2 400 €
- Mardi matin, un mail arrive de « Compta Atelier Lumière », l'imprimeur fictif qui fabrique tes affiches : suite à un changement de banque, il faut régler la facture 2026-118 de 2 400 € sur le nouveau RIB joint.
- Expéditeur : le nom affiché est le bon, mais l'adresse est [email protected] au lieu de [email protected]. 1er signal.
- Contenu : le montant et le numéro de facture correspondent à une vraie commande en cours. L'arnaqueur connaît ton dossier, par une fuite ou une messagerie piratée. 2e signal : la précision ne rassure pas.
- Ton : il faut payer avant vendredi pour éviter 10 % de pénalités de retard. 3e signal, l'urgence.
- Vérification : tu appelles le numéro écrit sur l'ancienne facture papier. L'imprimeur n'a jamais changé de banque.
- Bilan : 4 minutes de vérification contre 2 400 € partis sur un compte que tu n'aurais jamais revu.
Sur un changement de coordonnées bancaires, aucun mail ne suffit, même parfait. C'est l'appel au numéro que tu avais déjà qui tranche, mets-le en règle écrite dès ton 1er fournisseur.
Les erreurs fréquentes
Ta check-list
Tout le guide en une image
Pour aller plus loin
Questions fréquentes
Quel est le but de l'hameçonnage ?
Te faire donner des infos (mot de passe, code, coordonnées bancaires) ou te faire payer, en se faisant passer pour un organisme de confiance. Ces infos servent ensuite à vider un compte, à pirater une messagerie ou à revendre tes données.
Quels sont les signaux d'alerte d'une fraude par e-mail ?
Un message inattendu, un domaine qui ne correspond pas à l'organisme, un lien qui mène ailleurs, une pièce jointe imprévue, un ton pressant, une demande de code ou de paiement. 1 seul de ces signaux suffit pour vérifier par un autre canal.
Comment savoir si c'est un faux message ?
Je ne cherche pas à prouver qu'il est faux, je vérifie qu'il est vrai. Je ferme le mail, j'ouvre moi-même l'appli ou le site officiel, et je regarde si la même info y apparaît. Si rien n'y figure, le mail était faux.
Comment vérifier si une adresse e-mail est vraie ?
Regarde le domaine après le @ et compare-le à celui du site officiel, lettre par lettre. Sur ordinateur, « Afficher l'original » dans Gmail te montre en plus les contrôles SPF, DKIM et DMARC : un échec est un très mauvais signe, une réussite prouve seulement que le domaine est bien celui affiché.
Comment savoir si une adresse mail est frauduleuse ?
Les indices les plus fréquents : une lettre doublée ou changée, un mot ajouté au nom de la marque, une adresse gratuite pour un organisme officiel, ou un nom connu placé au début d'un domaine inconnu. Dans le doute, tape le nom de la marque toi-même dans ton navigateur et compare.
Comment vérifier l'expéditeur d'un mail sur téléphone ?
Touche le nom de l'expéditeur en haut du message : l'appli affiche alors l'adresse complète. Pour les liens, un appui long montre l'adresse sans l'ouvrir. Si tu n'arrives pas à voir l'adresse, attends d'être sur ordinateur avant d'agir.
J'ai juste ouvert le mail sans cliquer, c'est grave ?
En général, ouvrir le message seul ne suffit pas à te piéger : le risque vient du clic, de la pièce jointe ou de ce que tu tapes. Mais un mail peut cacher un pixel de suivi, une petite image invisible qui dit à l'expéditeur que tu as ouvert le message, quand, et depuis quel type d'appareil : pour un arnaqueur, c'est la preuve que ton adresse est active. Dans Gmail, coche « Demander confirmation avant d'afficher des images externes » dans les paramètres, rubrique Images. Puis signale le mail, supprime-le, et ne réponds pas.
Sources
- Hameçonnage : définition, signes (offres alléchantes, pièces jointes inattendues, adresses douteuses, demandes de données bancaires ou mots de passe), gestes (banque, opposition, mots de passe, preuves, plainte), signalement (Signal Spam, 33700, Phishing Initiative, Info Escroqueries 0 805 805 817, France Victimes 116 006). Escroquerie, article 313-1 : 5 ans d'emprisonnement et 375 000 € d'amende. : https://www.cybermalveillance.gouv.fr/tous-nos-contenus/fiches-reflexes/hameconnage-phishing (consulté le 2026-11-09)
- Particuliers 2025 : avec près de 33 % des demandes d'assistance, l'hameçonnage reste de loin la première menace, en hausse de 71 % par rapport à 2024 ; le piratage de compte représente plus de 11 % des assistances. : https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/top-10-cybermalveillances-particuliers-2025 (consulté le 2026-11-09)
- Entreprises et associations 2025 : piratage de compte 21 % des parcours d'assistance (+52 %), hameçonnage 16 % (+29 %), fraude au virement 13,5 % des assistances (+93 %). : https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/top10-cybermalveillances-professionnels-2025 (consulté le 2026-11-09)
- Hameçonnage 2025 : 1/3 des assistances tous publics ; Mondial Relay reste la marque la plus usurpée (hameçonnage au colis) ; le rapport cite aussi, sans classement, l'ANTAI, Vinci Autoroutes, Amazon, la SNCF, EDF, la CAF et Orange ; messages contenant IBAN, plaque d'immatriculation ou numéro client issus de fuites de données. : https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/hameconnage-phishing-ra26 (consulté le 2026-11-09)
- CNIL : messages malveillants peu personnalisés, survoler les liens, exemple de domaine piégé impots.gouvv.fr, aucun organisme n'a le droit de demander code de carte bancaire, codes d'accès ou mots de passe, signaler sur signal-spam.fr. : https://www.cnil.fr/fr/phishing-detecter-un-message-malveillant (consulté le 2026-11-09)
- Service-public : signes de l'hameçonnage ; Signal Spam transmet le signalement à ses experts, qui peuvent le transmettre au procureur ou à la DGCCRF ; Phishing Initiative peut faire bloquer le site dans les navigateurs ; 33700 transmet aux opérateurs ; PHAROS pour les escroqueries au colis ou à la loterie ; plainte au commissariat, à la gendarmerie ou au procureur, contre X si l'auteur est inconnu. : https://www.service-public.gouv.fr/particuliers/vosdroits/F34800 (consulté le 2026-11-11)
- Gmail : afficher les en-têtes complets via Plus puis Afficher l'original. : https://support.google.com/mail/answer/29436?hl=fr (consulté le 2026-11-09)
- Gmail : Plus puis Signaler comme hameçonnage ; Gmail ne demandera jamais d'envoyer des informations personnelles par e-mail. : https://support.google.com/mail/answer/8253?hl=fr (consulté le 2026-11-09)
- Google : définitions de SPF, DKIM et DMARC ; SPF ou DKIM obligatoire pour tous les expéditeurs depuis le 1er février 2024 ; SPF, DKIM et DMARC obligatoires au-delà de 5 000 messages par jour ; taux de spam sous 0,3 %. : https://support.google.com/mail/answer/81126?hl=fr (consulté le 2026-11-09)
- Signal Spam : association créée en 2005, service gratuit, partenaires dont la CNIL, l'ARCEP, Orange, La Poste ; données partagées avec les autorités et professionnels. : https://www.signal-spam.fr/ (consulté le 2026-11-09)
- Phishing Initiative, marque d'Orange Cyberdefense : une adresse validée par les analystes du CERT Orange Cyberdefense est transmise aux partenaires pour être bloquée dans les navigateurs participants. : https://phishing-initiative.eu/ (consulté le 2026-11-11)
- Google Workspace : pour voir les en-têtes dans Gmail, Plus puis Afficher l'original ; chercher Authentication-Results, résultat du type DKIM=pass. : https://knowledge.workspace.google.com/admin/security/set-up-dkim?hl=fr (consulté le 2026-11-11)
- Outlook : survoler le nom ou l'adresse de l'expéditeur pour voir son adresse ; un « ? » sur la photo de l'expéditeur signale une authentification échouée ; la balise « via » signale une adresse différente de celle du champ De ; Signaler puis Signaler l'hameçonnage au-dessus du volet de lecture. : https://support.microsoft.com/fr-fr/office/hame%C3%A7onnage-et-comportement-suspect-dans-outlook-0d882ea5-eedc-4bed-aebc-079ffa1105a3 (consulté le 2026-11-11)
- Pixel de suivi : petite image invisible intégrée à un courriel, qui indique à l'expéditeur si le message a été ouvert, quand, sur quel type d'appareil et la localisation approximative. : https://www.service-public.gouv.fr/particuliers/actualites/A19012 (consulté le 2026-11-11)
- Gmail : Paramètres, Afficher tous les paramètres, section Images, « Demander confirmation avant d'afficher des images externes ». : https://support.google.com/mail/answer/145919?hl=fr (consulté le 2026-11-11)