Passer ton site en HTTPS avec un certificat SSL
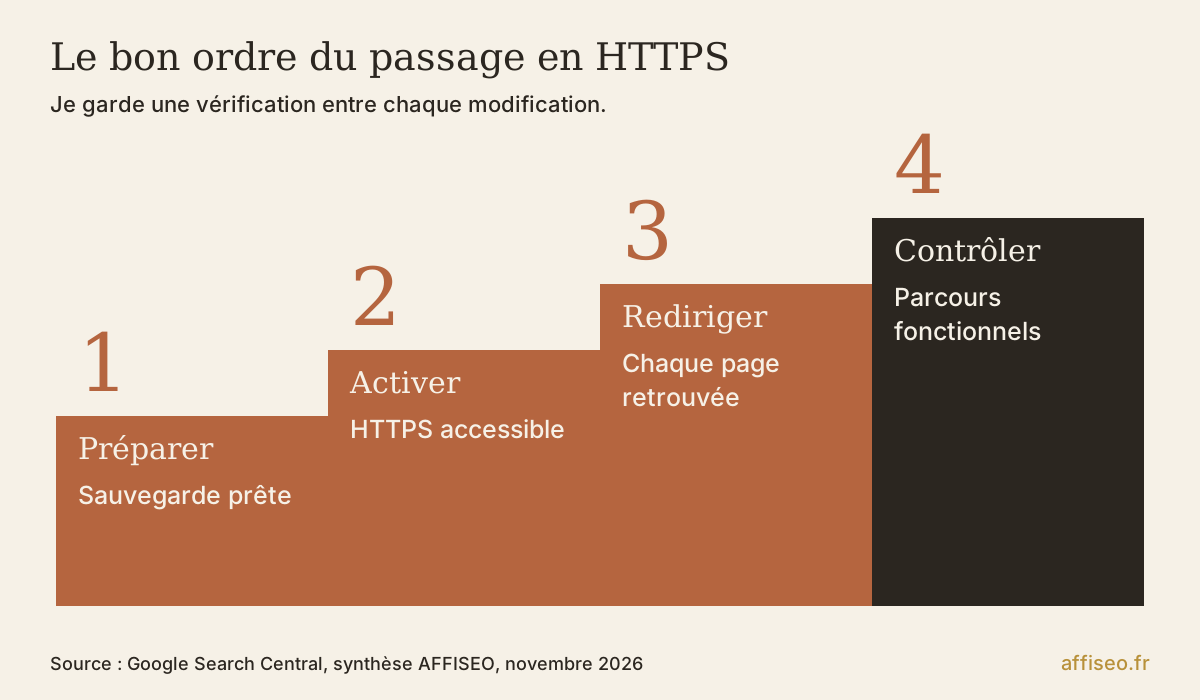
- Je commence par vérifier si mon hébergeur gère déjà le certificat et son renouvellement.
- Je teste HTTPS avant de rediriger les anciennes adresses.
- Je termine en vérifiant les formulaires, les fichiers et les pages que Google doit retrouver.
Pour passer ton site en HTTPS, je te conseille d'activer un certificat SSL chez ton hébergeur, de vérifier que le site fonctionne avec sa nouvelle adresse, puis de rediriger HTTP vers HTTPS. Le certificat permet au navigateur de vérifier le serveur auquel il se connecte ; TLS, le mécanisme de protection actuel derrière le nom commercial SSL, chiffre les échanges. Un certificat gratuit peut suffire : ce qui compte ensuite, c'est de le configurer et de le renouveler correctement.
Je vais te montrer l'ordre des opérations, y compris les vérifications qu'on oublie quand le bouton d'activation affiche déjà du vert. Si ton site collecte des demandes de contact ou vend des produits, ouvre aussi ton formulaire pendant la lecture : c'est ce parcours-là qu'il faudra tester jusqu'au bout.
Tu en es où ?
Ce que ton certificat protège vraiment
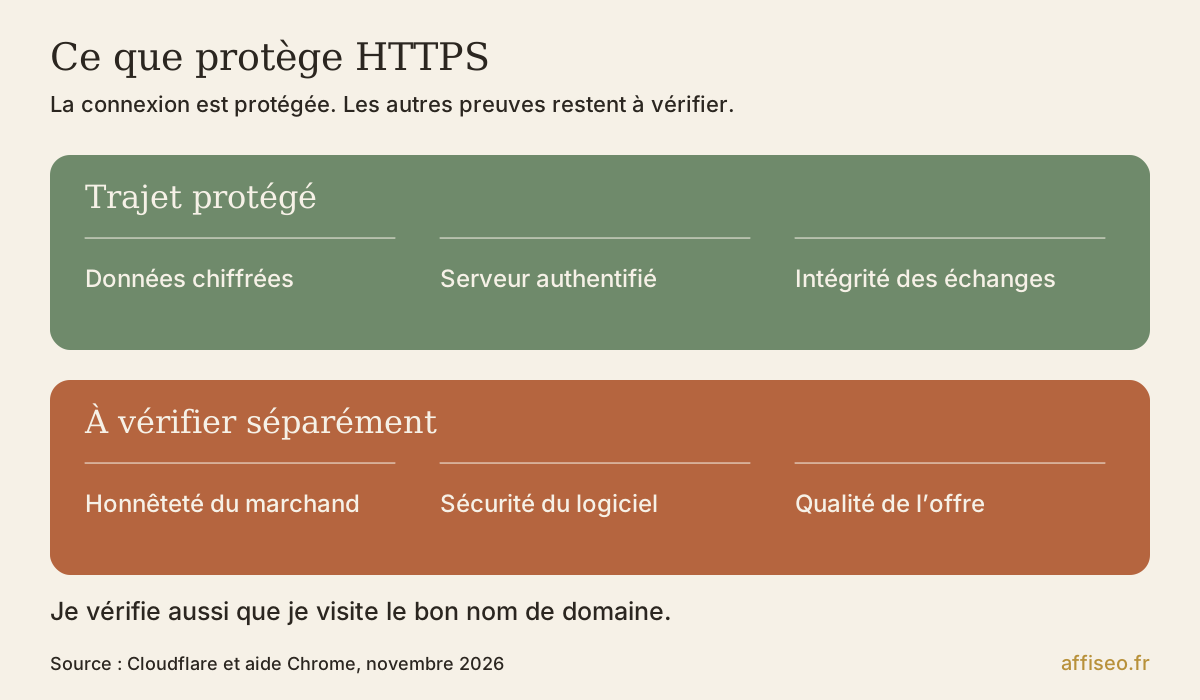
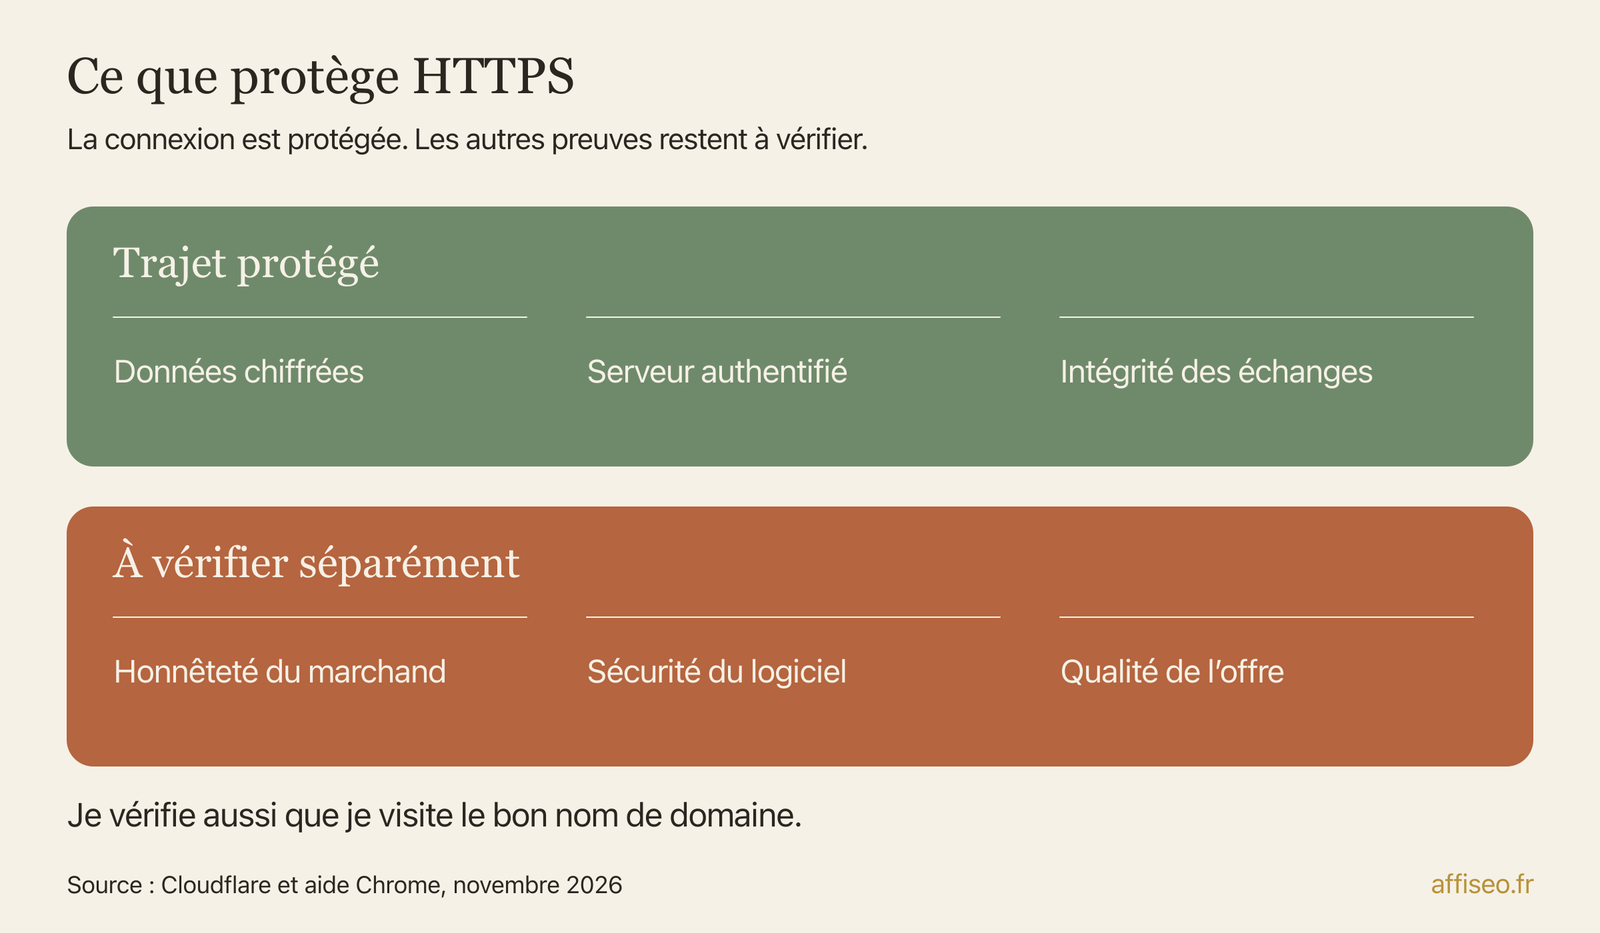
HTTP est le mode de communication entre ton navigateur et le serveur qui héberge ton site. HTTPS lui ajoute une protection des échanges : quelqu'un placé sur le trajet ne doit pas pouvoir lire ou modifier les données transportées. Je pense notamment au mot de passe de ton administration, au message d'un prospect ou aux informations d'une commande. Ce besoin existe aussi sur un site vitrine.
Le certificat associe des noms de domaine à une clé publique, une donnée utilisée pour établir cette connexion. Il porte notamment un émetteur, c'est-à-dire l'autorité qui l'a délivré, et une date de fin de validité. Je le vois comme un justificatif technique que le navigateur contrôle avant de poursuivre. La clé privée associée, elle, doit rester secrète sur l'infrastructure qui termine la connexion.
Je ne confonds pas connexion protégée et entreprise honnête. Un site frauduleux peut utiliser HTTPS, et ton certificat ne répare pas une extension vulnérable. Dans Don't Make Me Think, Steve Krug défend des interfaces faciles à comprendre et moins frustrantes. Pour ton formulaire, j'en tire un contrôle simple : ouvre la page depuis un autre appareil et regarde si tu peux envoyer un message sans rencontrer d'alerte technique.
Un certificat déjà compris dans ton hébergement ?
Tape explicitement l'adresse de ton site en HTTPS. Dans Chrome, ouvre l'icône située à gauche de l'adresse, puis les informations de connexion et le certificat lorsque ce choix est proposé. L'apparence varie selon le navigateur : je ne chercherais pas absolument un cadenas vert. Vérifie le nom demandé, les noms couverts, l'autorité émettrice et la période de validité. Si une alerte apparaît, relève son libellé exact.
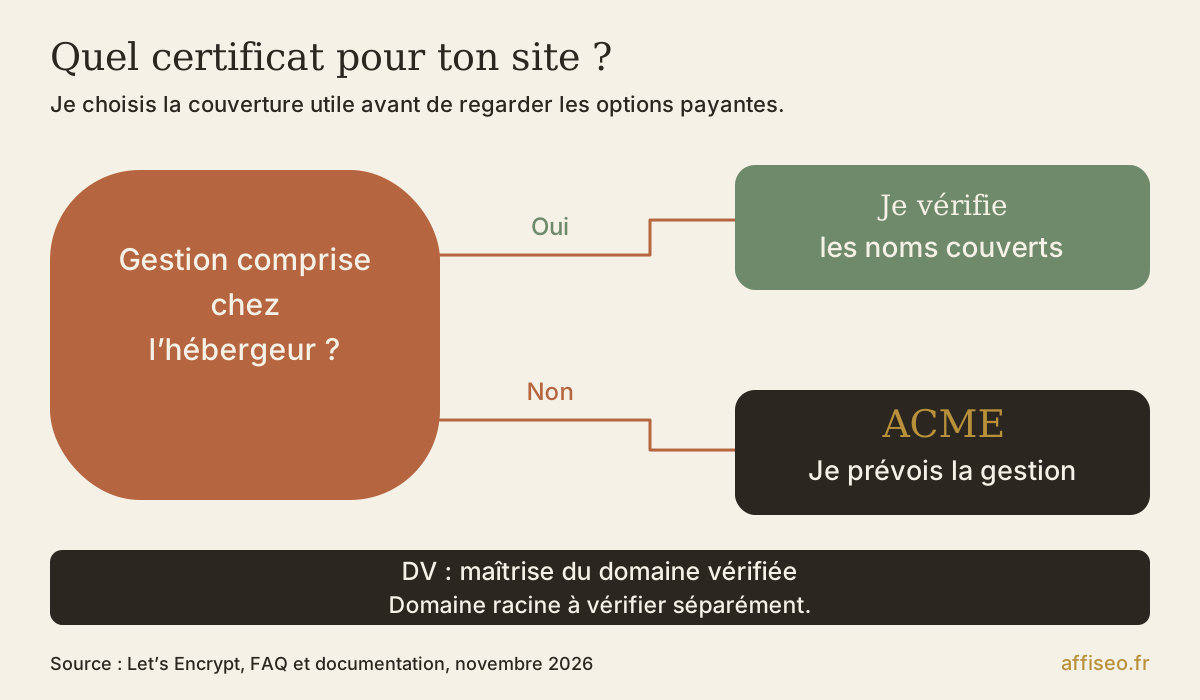
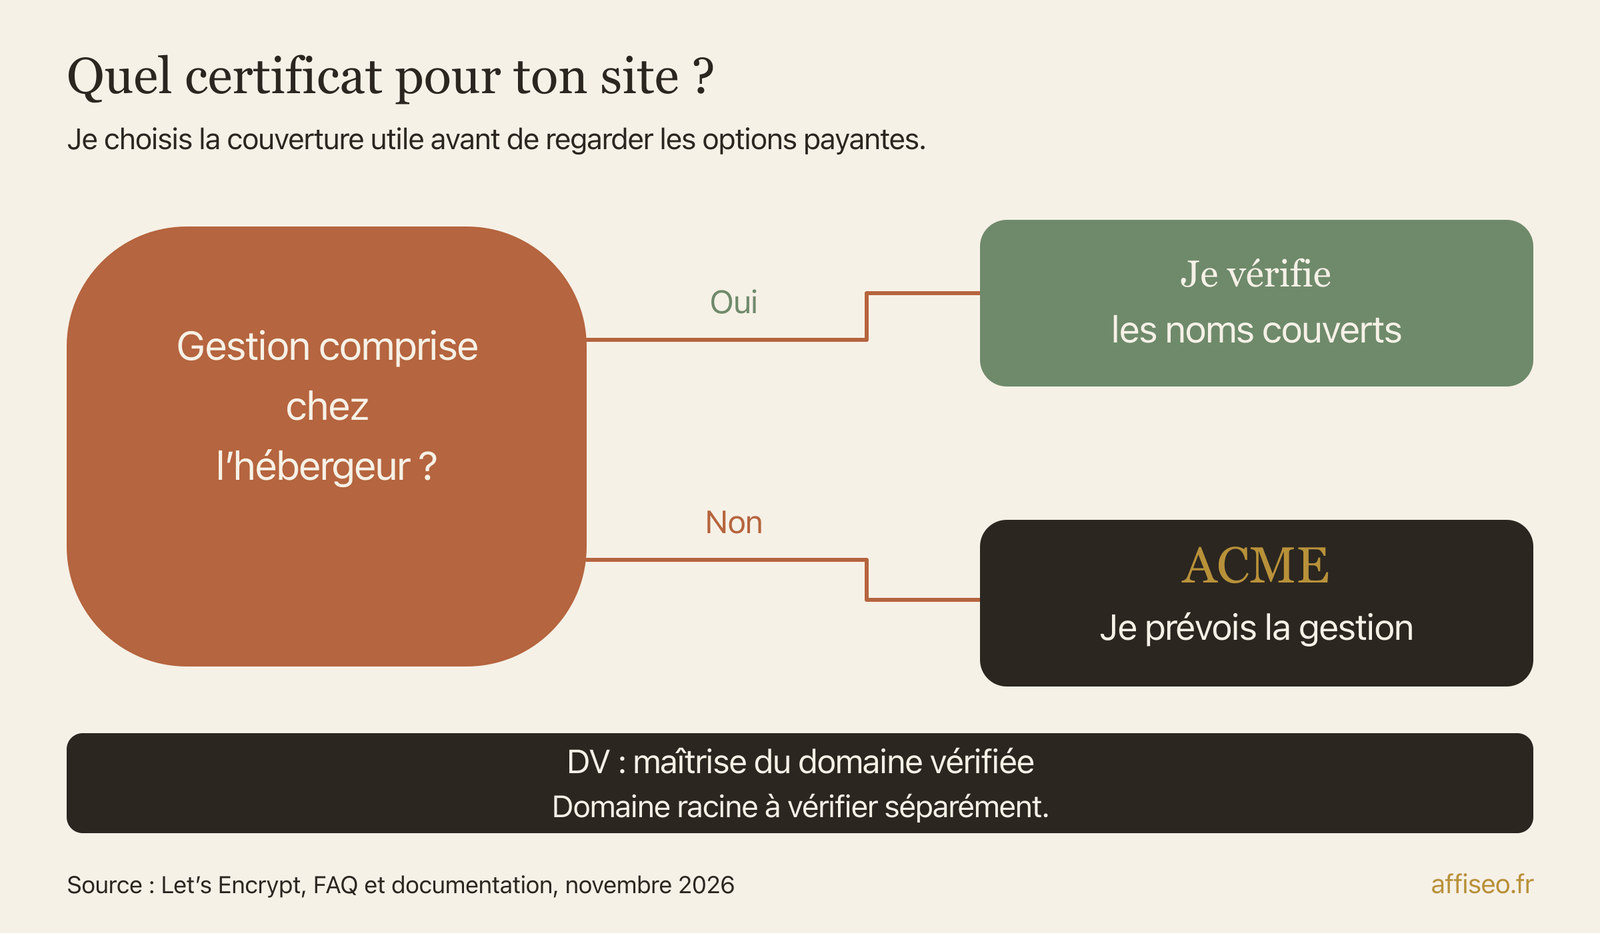
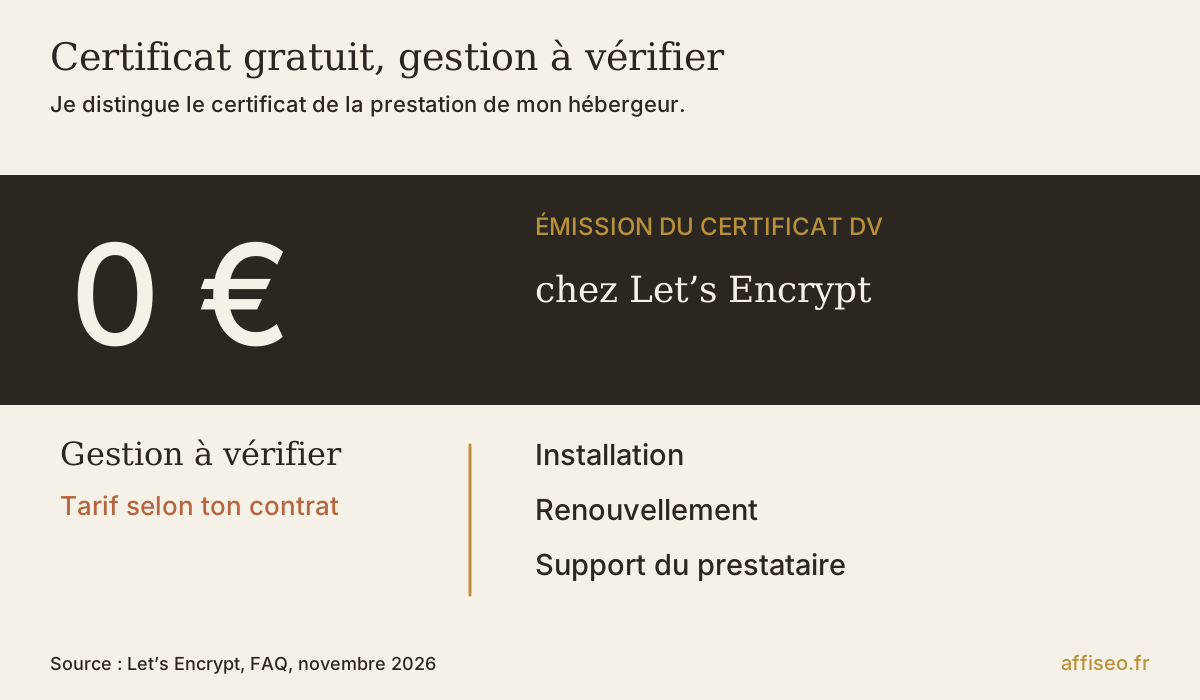
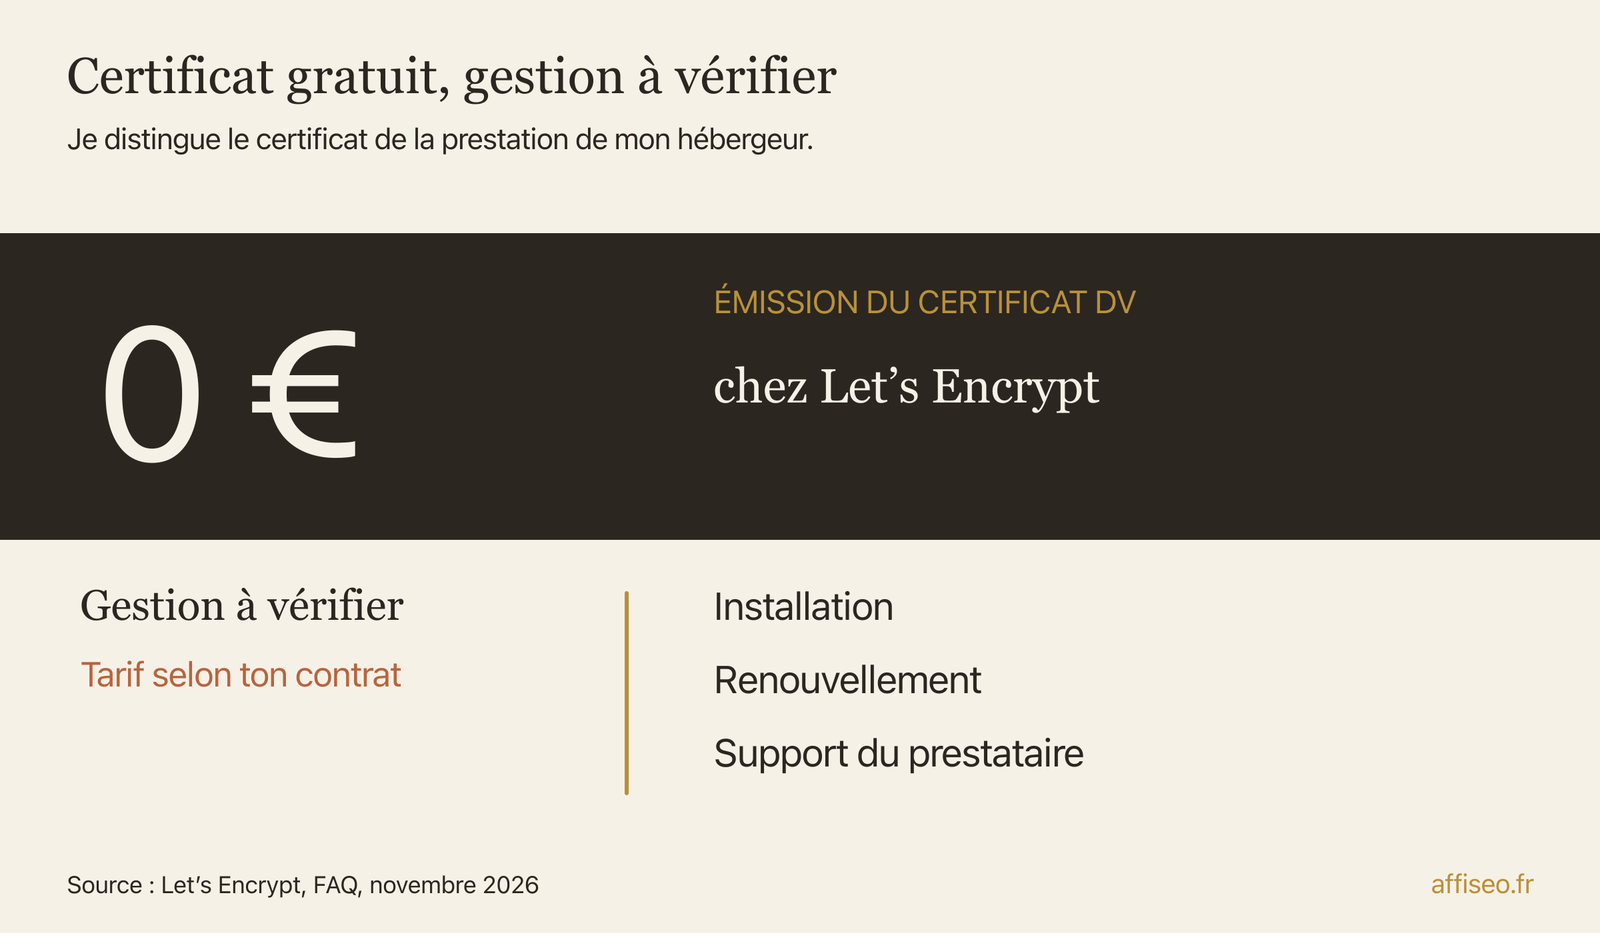
Ensuite, regarde ton compte d'hébergement. Je chercherais les rubriques SSL, TLS ou Sécurité, et surtout la mention du renouvellement. Let's Encrypt délivre gratuitement des certificats DV : cela signifie que le contrôle porte sur la maîtrise du domaine. L'hébergeur peut facturer sa prestation de gestion, même quand l'émission du certificat est gratuite. Je vérifie donc ce que comprend ton abonnement avant d'ajouter une option payante. Sur le devis, fais préciser qui installe le certificat, qui le renouvelle et qui intervient en cas d'alerte. Garde ces engagements avec ton contrat pour retrouver le bon interlocuteur quand le site bloque.
Les offres OV et EV ajoutent des vérifications sur l'organisation. Je ne les choisirais pas en espérant qu'elles rendent automatiquement les échanges mieux chiffrés. Pour ton blog, ta vitrine ou ta boutique ordinaire, commence par regarder si l'offre DV répond au besoin. Si ton contrat impose une validation particulière, demande exactement laquelle au prestataire.
Je note aussi les adresses réellement utilisées : domaine principal, version www, espace client éventuel. Un certificat peut couvrir plusieurs noms explicitement listés. Un certificat générique, souvent appelé wildcard, couvre des sous-domaines selon son motif ; *.exemple.fr ne couvre pas à lui seul exemple.fr. Prépare la liste des noms à protéger avant d'appuyer sur commander.
Préparer le passage sans tout changer
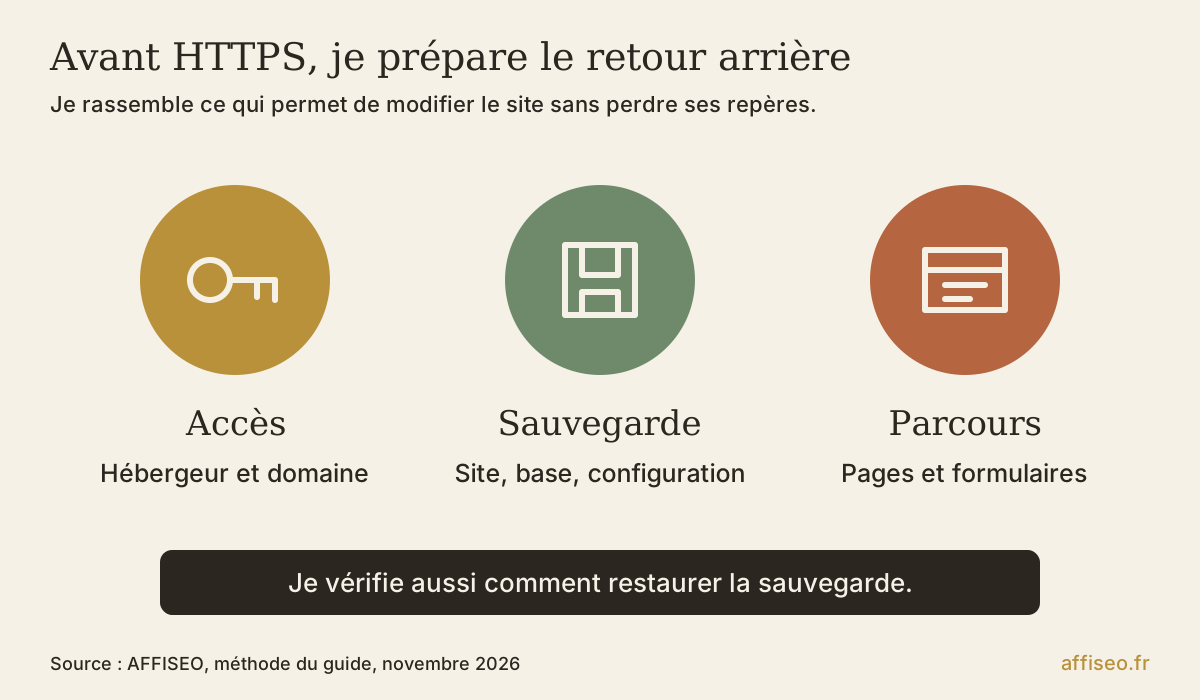
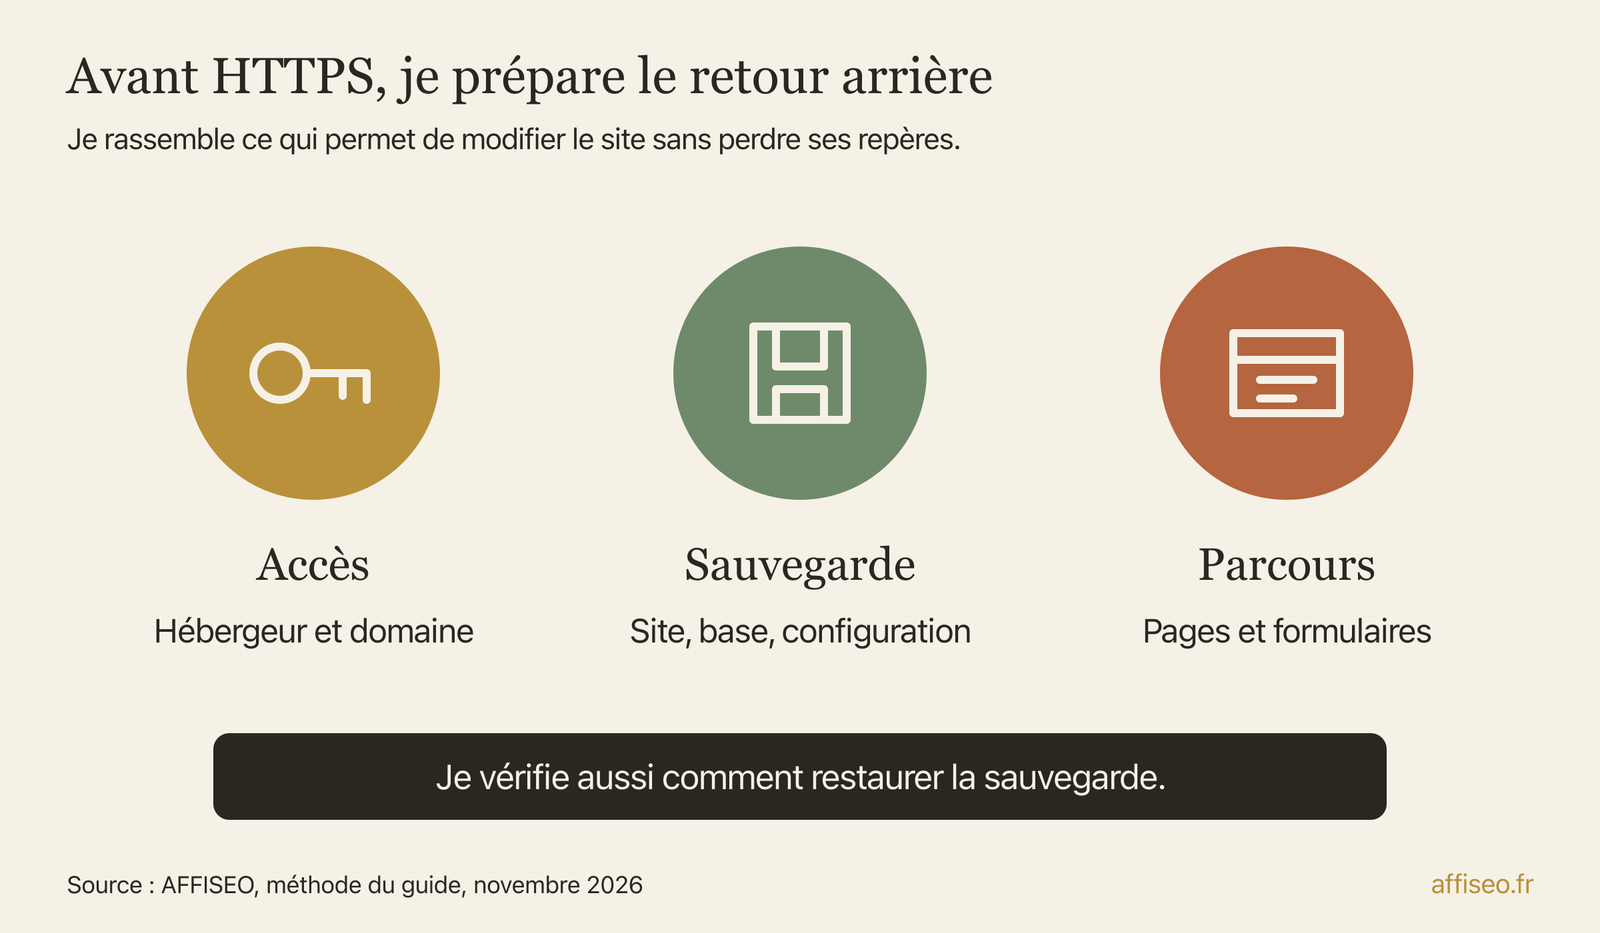
Avant une modification, je veux une sauvegarde du site, de sa base de données et de la configuration concernée. Vérifie comment la restaurer : posséder un fichier que personne ne sait remettre en place n'aide pas beaucoup. Prépare aussi les accès à l'hébergement et au gestionnaire du domaine. Si quelqu'un d'autre intervient, demande-lui de noter les réglages qu'il modifie.
Sur Quel Canapé, j'ai laissé le site dormir pendant 2 ans avant de le reprendre avec Claude Code et Codex. Il avait encore produit 4 000 € de chiffre d'affaires sur les 12 derniers mois. Je le raconte parce qu'un vieux site a déjà des pages et des parcours qui travaillent pour toi. Du coup, je préfère préserver les accès et les parcours existants avant d'ajouter un nouveau réglage.
Je commence par une liste des pages qui reçoivent des visiteurs et des parcours qui rapportent : demande de devis, inscription, commande. Pour chaque modification, note l'action, le résultat attendu et le contrôle qui autorise la suite. Par exemple, activer le certificat, ouvrir la page sans alerte, puis seulement préparer la redirection. Tu peux ainsi t'arrêter dès qu'un contrôle échoue et transmettre le réglage concerné à la personne qui gère ton site.
Le DNS est l'annuaire qui relie ton domaine à l'infrastructure du site. Si le domaine vient d'être déplacé, vérifie qu'il mène au bon hébergement avant de demander le certificat. Je garderais le changement d'hébergeur et la refonte pour une autre intervention. Tu retrouveras ces sujets dans ma rubrique nom de domaine et hébergement. Note l'adresse finale retenue, avec ou sans www, dans ton document de préparation.
J’active le certificat au bon endroit
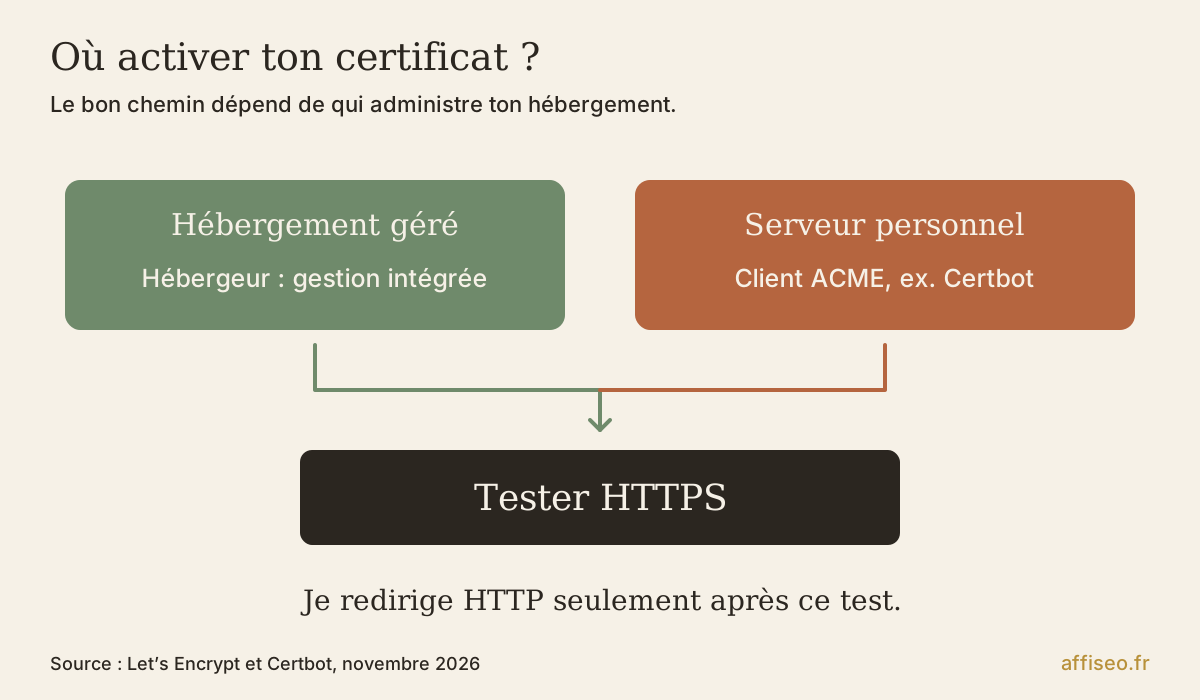
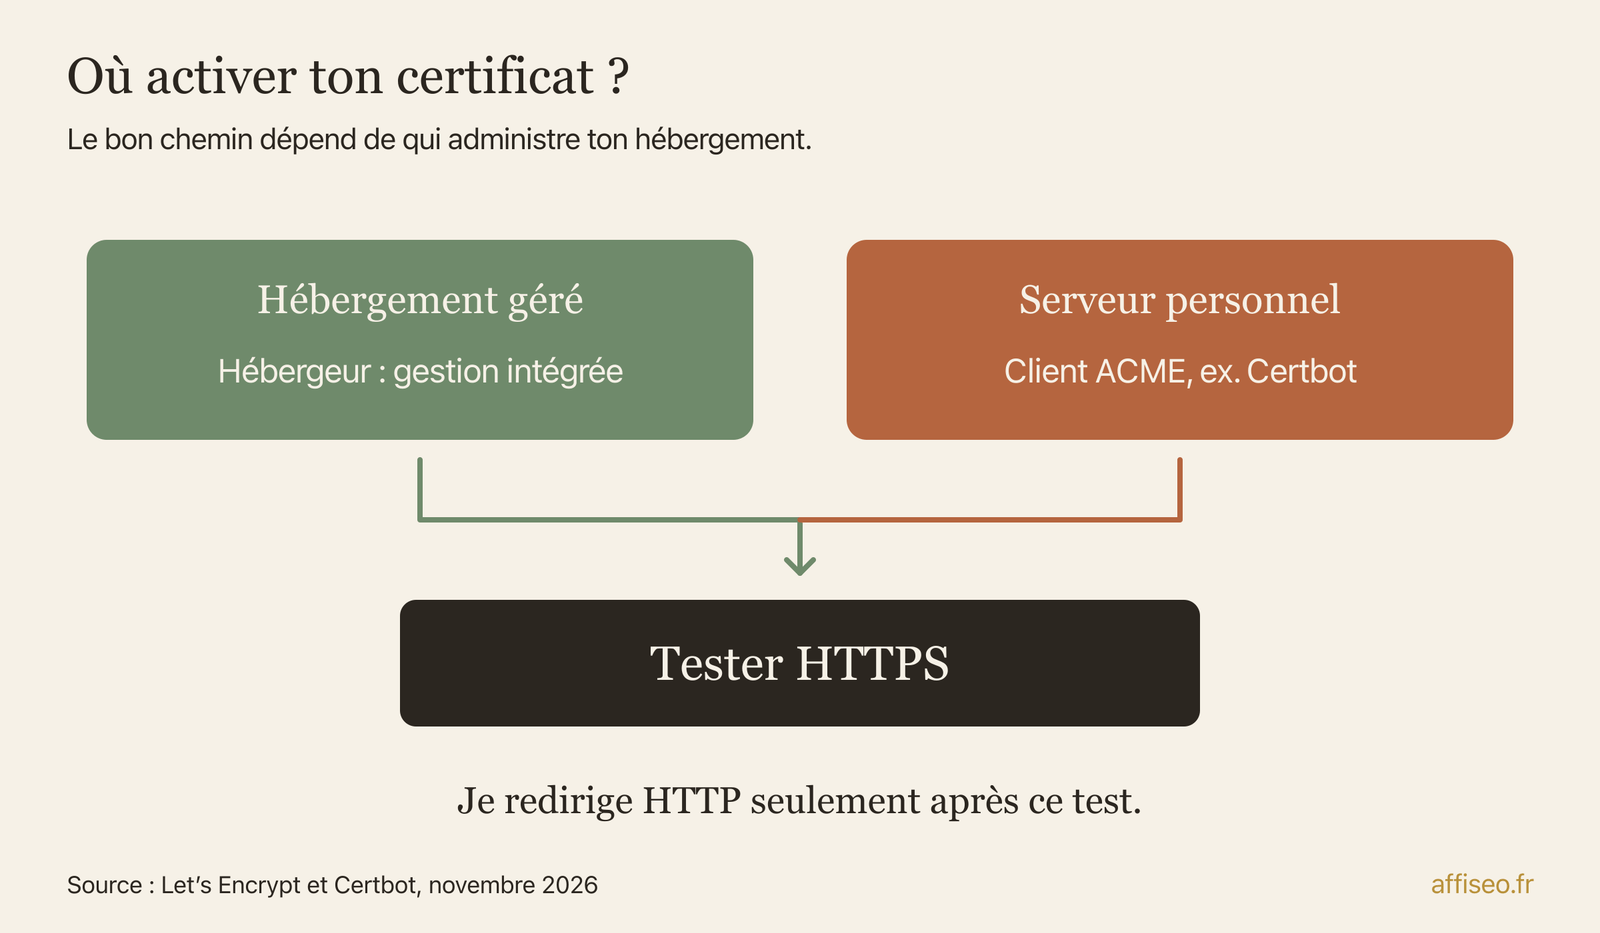
Si ton hébergeur gère les certificats, utilise sa procédure pour le domaine concerné. Je te déconseille de suivre un chemin de menu trouvé chez un autre hébergeur : les intitulés changent. Attends la fin de l'émission, puis ouvre directement la version HTTPS. N'active pas encore une redirection générale si cette version affiche une alerte de certificat ou ne répond pas.
Si tu administres ton propre serveur, un client ACME, le logiciel qui dialogue avec l'autorité de certification, peut automatiser l'émission. Certbot sait notamment travailler avec Apache et Nginx, les logiciels qui servent les pages. Je suivrais ses instructions adaptées au serveur réellement installé, après sauvegarde de la configuration. Un certificat obtenu n'est pas forcément déjà installé : certaines commandes ne font que le récupérer.
Pour prouver que tu contrôles le domaine, Let's Encrypt peut demander un fichier accessible sur ton site avec la méthode HTTP-01. Celle-ci utilise le port 80, la porte réseau habituelle de HTTP. La méthode DNS-01 demande une valeur TXT dans le DNS et permet les certificats génériques. Pense à laisser ces opérations au système de ton hébergeur quand il les prend déjà en charge ; une validation DNS faite à la main complique le renouvellement.
Si Cloudflare se trouve devant ton serveur, il y a aussi une connexion entre Cloudflare et ton hébergement. Son mode Full (strict) chiffre ce trajet et vérifie le certificat du serveur d'origine. Je vérifie que ce certificat est valide avant d'activer le mode. Voir HTTPS dans le navigateur ne suffit pas à décrire ce second trajet : demande au prestataire comment il est protégé.
Des anciennes adresses aux bonnes pages HTTPS
Quand HTTPS fonctionne, je passe aux anciennes adresses. Une redirection permanente dit au navigateur et aux moteurs que la page a changé d'adresse durablement. Les codes 301 et 308 servent à exprimer ce déplacement permanent. Ton ancienne fiche doit mener à la même fiche en HTTPS, avec son chemin conservé ; renvoyer tout le site vers l'accueil ferait perdre le contexte au visiteur.
Pour le voir dans Chrome, ouvre les outils de développement depuis le menu du navigateur, puis l'onglet Réseau (Network). Coche Conserver le journal (Preserve log) pour garder les requêtes pendant le changement de page, et Désactiver le cache tant que les outils restent ouverts. Saisis une ancienne adresse complète en HTTP, avec le chemin d'une page profonde. Clique sur la requête de départ : dans En-têtes (Headers), la zone générale affiche le code de statut ; les en-têtes de réponse donnent Location, l'adresse de destination. Je cherche une redirection permanente 301 ou 308 vers la même page en HTTPS. Si le navigateur applique déjà une protection HTTPS locale, la ligne peut être une redirection interne : elle ne prouve pas la réponse du serveur. Fais alors contrôler cette réponse par ton prestataire.
Recommence avec et sans www. Si tu as retenu la version sans www, les anciennes variantes doivent aboutir à https://ton-domaine.fr/ton-chemin, en conservant le chemin et les paramètres utiles. La version HTTPS avec www doit elle aussi rejoindre l'adresse retenue, avec un certificat valide avant la redirection. Je vérifie chaque étape affichée dans le journal : pas de retour vers HTTP, pas d'aller-retour entre les noms, et une page finale qui répond normalement. Copie les adresses de départ et d'arrivée dans ton suivi ; une arrivée sur l'accueil ne valide pas le test d'une page profonde.
Je choisirais un endroit principal pour gérer ces redirections : l'hébergeur, le serveur ou le service placé devant lui. Le piège, c'est d'empiler des réglages qui se contredisent. Sur WordPress derrière un relais, le logiciel peut croire que la connexion est en HTTP alors que le visiteur utilise HTTPS. La documentation WordPress décrit ce cas de boucle : le relais et le site doivent s'accorder sur la connexion reçue.
Dans WordPress, vérifie aussi les adresses du site et les anciennes références enregistrées en base, selon la procédure de ton installation. Je sauvegarderais la base avant tout remplacement. Une modification brute peut abîmer des données stockées dans un format particulier. Demande une méthode compatible WordPress si tu ne sais pas comment ces valeurs sont enregistrées.
Le 19 octobre, j'ai regroupé la gestion de mes comptes IA dans un coffre central après avoir retrouvé le même problème sur mes applications. J'en garde ce réflexe pour tes redirections : note où se trouve la règle principale avant d'en ajouter ailleurs.
Images et formulaires doivent fonctionner aussi
Le contenu mixte, c'est une page ouverte en HTTPS qui demande encore un fichier en HTTP. Genre une ancienne image, une police ou un script, ce petit programme qui fait fonctionner un formulaire. Le navigateur peut tenter de charger certains éléments en HTTPS et en bloquer d'autres. Je ne considérerais donc pas une page qui semble jolie comme une preuve suffisante.
Ouvre les outils de développement du navigateur et leur console, la zone qui affiche les erreurs. Recharge une page qui contient ton formulaire et cherche les messages de contenu mixte. Remonte à l'adresse du fichier signalé : thème, extension, contenu enregistré ou service externe. Je corrige la référence à cet endroit, après avoir vérifié que le fichier existe bien en HTTPS. Vider le cache, la copie temporaire des fichiers, sert ensuite à voir le résultat.
Je testerais comme un visiteur : ouvrir une page depuis un ancien lien, afficher les images, envoyer le formulaire, recevoir la confirmation. Sur une boutique, utilise le parcours de test du prestataire de paiement pour éviter une commande réelle inutile. Vérifie aussi les PDF et les boutons intégrés. Si une alerte apparaît avant même l'affichage, regarde d'abord le certificat. Si la page s'ouvre mais qu'un élément manque, relève son adresse dans la console : tu sauras quel fichier corriger.
Le renouvellement et Google après la bascule
Pour le référencement, je vérifie que les liens internes, le sitemap, la liste des pages envoyée aux moteurs, et les indications d'adresse canonique utilisent HTTPS. L'adresse canonique est celle que tu proposes à Google comme version de référence. Je contrôle aussi que les pages finales restent accessibles aux moteurs. Dans Search Console, l'outil de suivi Google, je regarde ensuite si les nouvelles adresses sont découvertes. Le changement de protocole seul ne nécessite pas son outil de changement d'adresse.
Je ne te promets pas un bond de positions après cette manipulation. Mon objectif est de rendre le parcours cohérent et de laisser Google retrouver les pages déplacées. Si ton trafic bouge, regarde les adresses et les erreurs réellement signalées avant de lancer une nouvelle migration. Garde les redirections en place durablement, y compris pour les anciens liens que tu ne peux pas modifier.
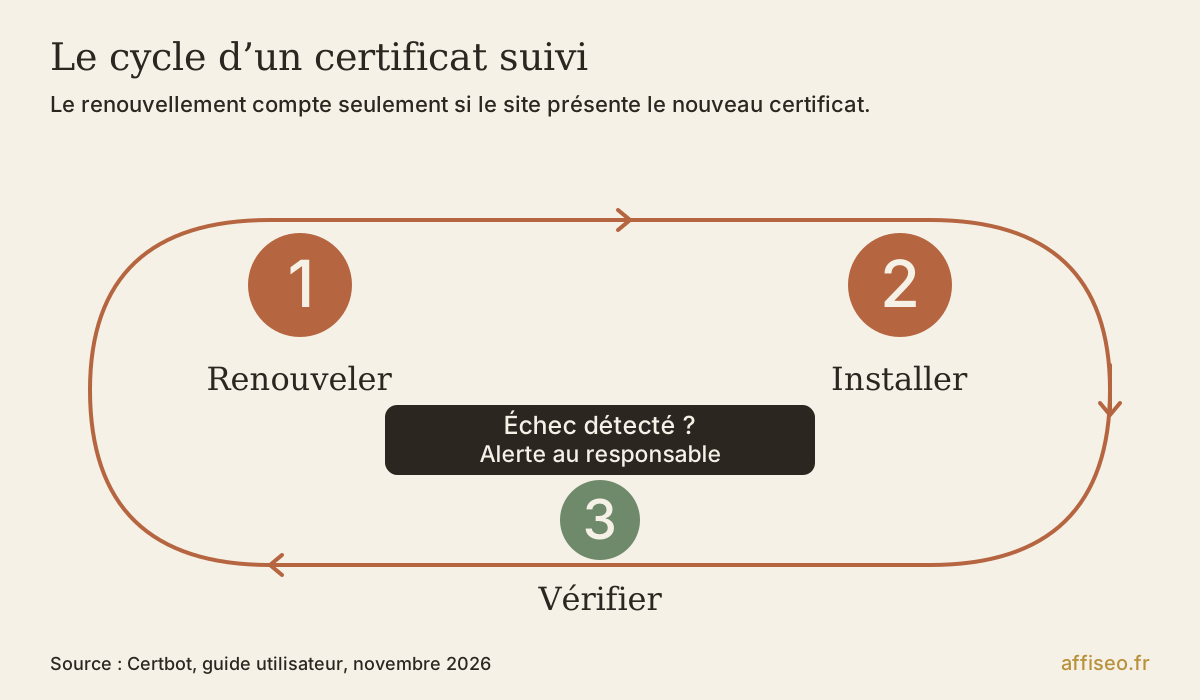
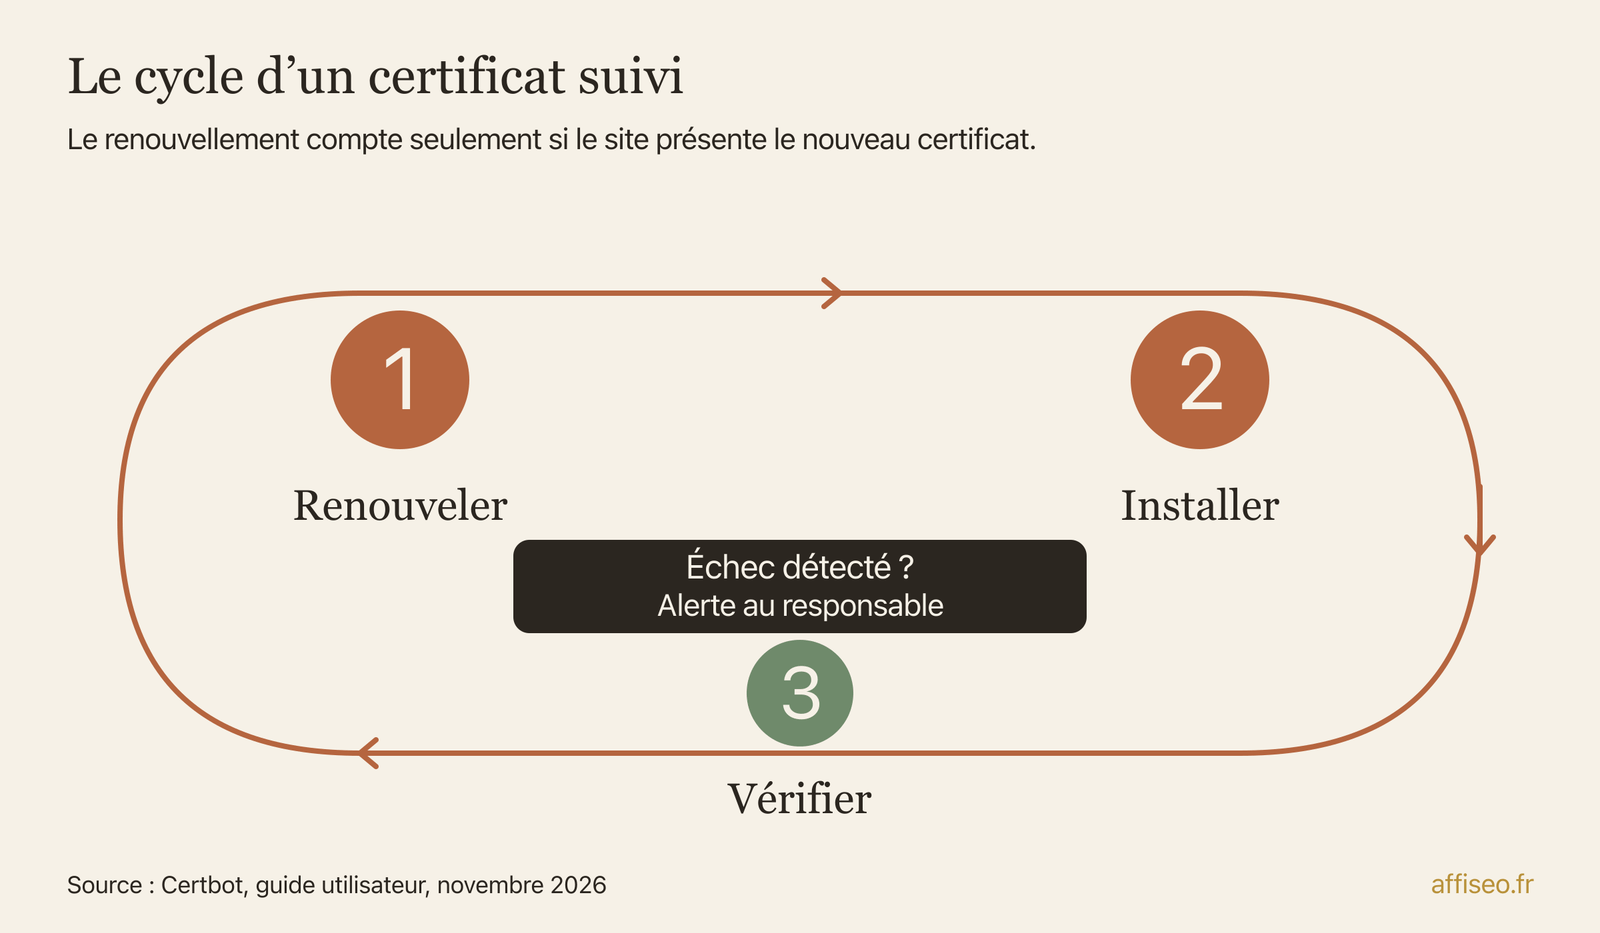
Enfin, je veux savoir qui renouvelle le certificat et qui reçoit les alertes. Dans l'introduction d'Automate Your Busywork, Aytekin Tank raconte le passage de formulaires courants transformés en modèles à des processus d'équipe plus complexes chez Jotform. Il ne décrit pas ici la création de l'entreprise. J'en retiens une application pour ton site : décrire la chaîne d'émission, de renouvellement et d'installation, puis vérifier de l'extérieur que le nouveau certificat est bien présenté.
Sur un serveur équipé de Certbot, la commande `certbot renew --dry-run` sert à simuler le renouvellement. Je vérifie aussi que la tâche automatique existe et que le serveur présente bien le certificat renouvelé. HSTS est un réglage qui demande au navigateur de revenir uniquement en HTTPS ; je le réserverais à un site déjà stable, en examinant les sous-domaines avant de les inclure. Inscris maintenant le responsable du renouvellement dans ton document d'exploitation, avec son moyen d'alerte.
Une alerte HTTPS ? Retrouve la cause
Je pars du symptôme affiché pour choisir le prochain contrôle. Garde le message exact, le nom de domaine et l'adresse qui bloque : ce sont les informations à transmettre à ton hébergeur, plutôt qu'une capture de la seule page d'accueil.
| Symptôme | Contrôle | Action |
|---|---|---|
| Certificat expiré | Lire la fin de validité du certificat présenté par le site. | Faire renouveler et installer le certificat, puis vérifier celui qui est réellement servi. |
| Nom non couvert | Comparer le domaine visité avec les noms du certificat, y compris www. | Faire émettre et installer un certificat couvrant ce nom avant toute redirection. |
| Boucle de redirection | Suivre les destinations dans Réseau et chercher un aller-retour HTTP/HTTPS ou avec/sans www. | Corriger la règle contradictoire et la reconnaissance du protocole derrière le relais. |
| Contenu mixte | Repérer dans la console les fichiers encore appelés en HTTP. | Vérifier leur disponibilité en HTTPS puis corriger leur référence à la source. |
Un contrôle chiffré sur un site fictif
- Je prends une vitrine fictive de 12 pages, avec et sans www : 12 × 2 = 24 anciennes adresses HTTP à contrôler.
- Je vérifie les 24 destinations : chacune doit retrouver sa propre page en HTTPS, pas simplement la page d’accueil.
- Dans cet exemple inventé, 22 destinations sont bonnes et 2 tombent sur l’accueil : je corrige ces 2 règles avant de déclarer la migration terminée.
- Je prends ensuite les 12 pages finales et je teste leur affichage. Un formulaire cassé suffit à garder une action ouverte, même si les 24 redirections sont correctes.
Je sépare le contrôle des adresses et celui du fonctionnement. Ce petit inventaire fictif devient ton tableau de suivi avec les vraies pages de ton site.
Les erreurs fréquentes
Ta check-list
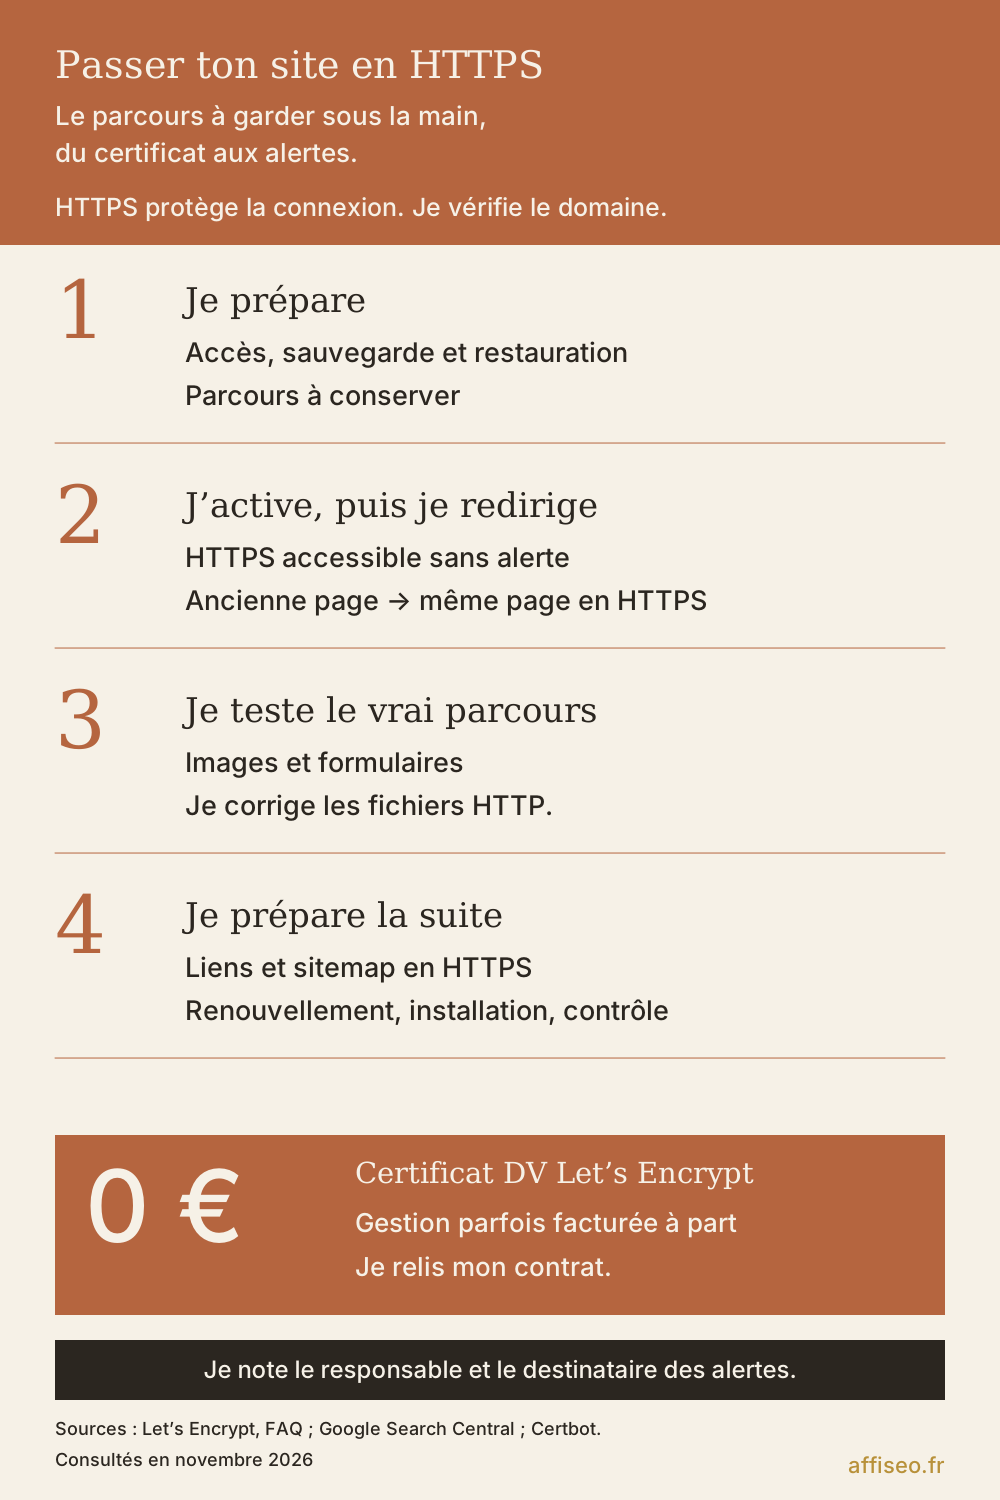
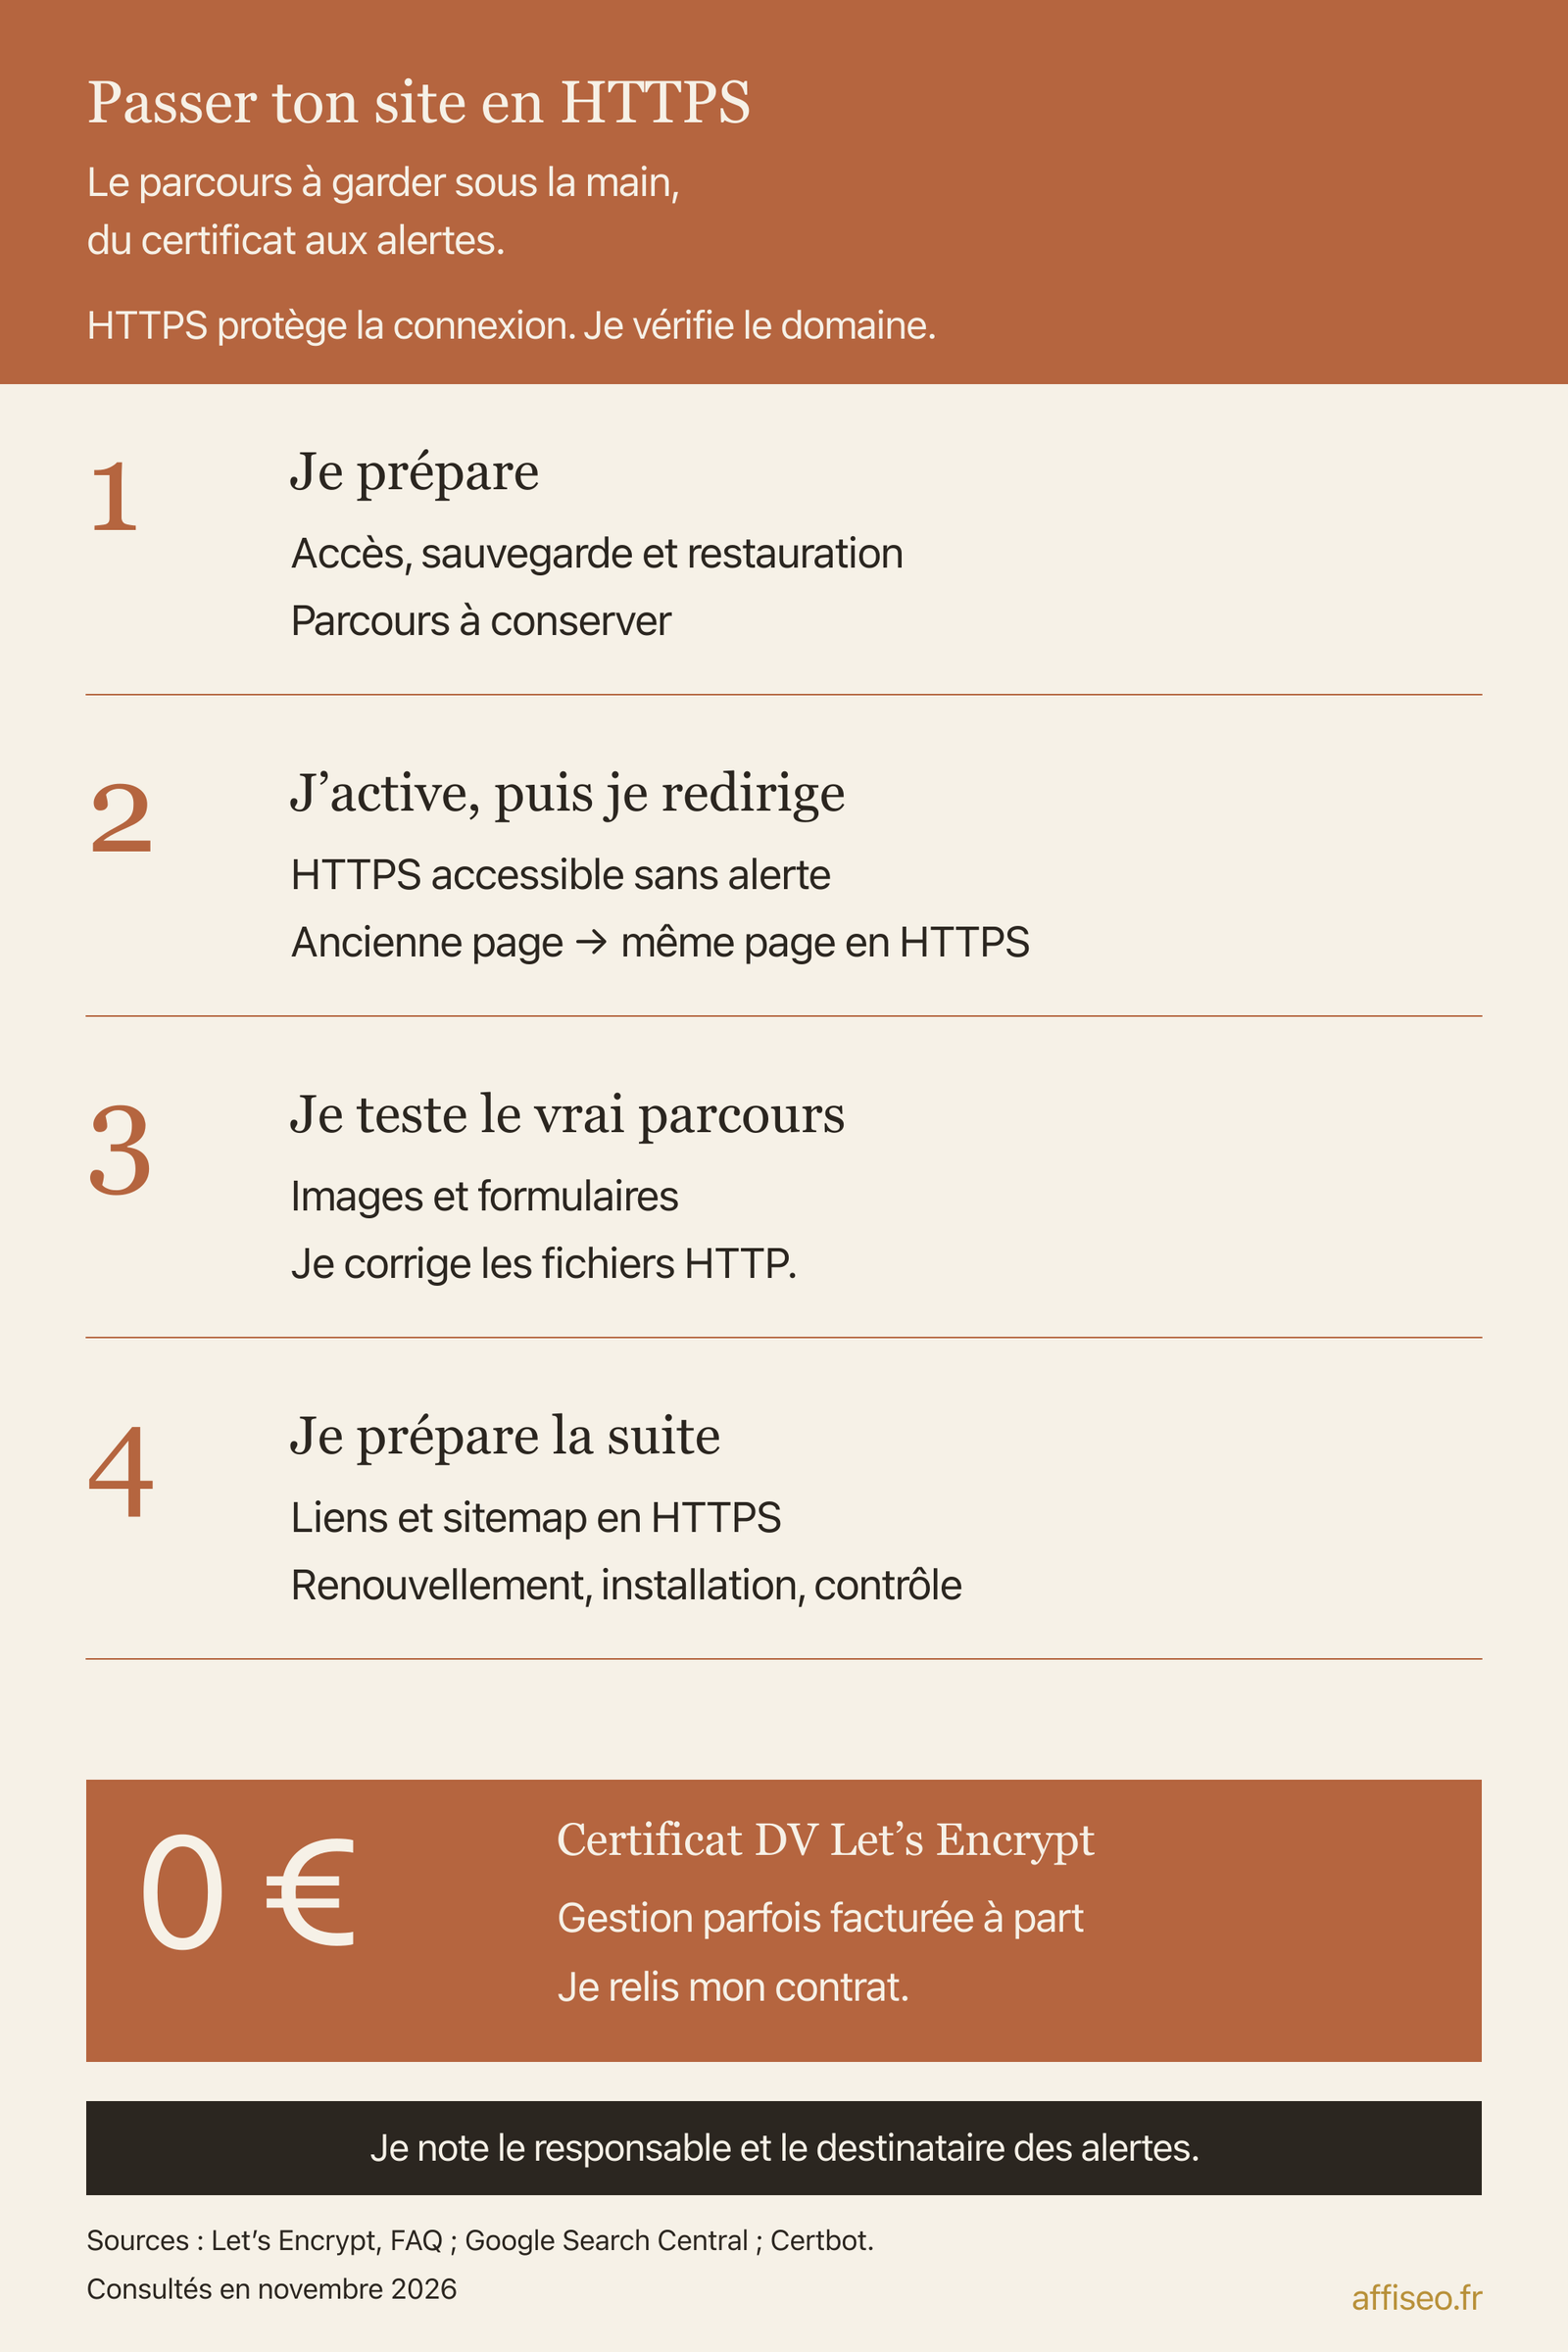
Tout le guide en une image
Pour aller plus loin
Questions fréquentes
Comment passer un site en HTTPS ?
Je commencerais par le certificat géré par ton hébergeur. Une fois HTTPS accessible sans alerte, je préparerais les redirections, les références internes et les tests des parcours. Je garderais la sauvegarde jusqu'à la fin des vérifications.
Comment trouver le certificat SSL d’un site ?
Je regarde les informations de connexion accessibles depuis l'icône à gauche de l'adresse du navigateur. Les détails du certificat donnent notamment son émetteur, ses noms couverts et sa validité. Le chemin précis dépend de ton navigateur.
Quel est le coût d’un certificat SSL ?
Let's Encrypt ne facture pas l'émission de ses certificats. Je vérifie séparément le prix demandé par ton hébergeur pour leur gestion. Une offre payante peut comprendre du support ou une validation d'organisation : demande ce qui est réellement inclus.
Que signifie HTTPS ?
C'est la version sécurisée du protocole HTTP, utilisé pour échanger des données avec un site. Je retiendrais surtout son effet pratique : protéger la connexion au lieu de transporter les informations sans cette protection.
Quelle est la différence entre un site HTTP et HTTPS ?
HTTPS utilise TLS pour protéger les échanges avec le serveur. Je ne tirerais aucune conclusion sur l'honnêteté d'un commerçant à partir de cette seule adresse : vérifie aussi que tu visites le bon domaine.
Quelle est l’utilité de HTTPS sur une simple vitrine ?
Même sans paiement, ton site peut transmettre une demande de contact ou servir à ta connexion d'administration. Je veux protéger ces échanges aussi. Tu peux commencer par tester ta page de contact, sans attendre de lancer une boutique.
Sources
- Certificat, clé publique, émetteur, validité et distinction entre SSL et TLS. : https://www.cloudflare.com/fr-fr/learning/ssl/what-is-an-ssl-certificate/ (consulté le 2026-11-05)
- Émission du certificat DV : 0 € ; l'intégrateur peut facturer l'administration et la gestion. : https://letsencrypt.org/docs/faq/ (consulté le 2026-11-05)
- Gestion par l’hébergeur ou par un client ACME installé sur son propre serveur. : https://letsencrypt.org/getting-started/ (consulté le 2026-11-05)
- Validation HTTP-01 sur le port 80 ; validation DNS-01 par TXT et émission de certificats génériques. : https://letsencrypt.org/docs/challenge-types/ (consulté le 2026-11-05)
- Obtention, installation et renouvellement sont distincts ; simulation certbot renew --dry-run. : https://eff-certbot.readthedocs.io/en/stable/using.html (consulté le 2026-11-05)
- Relais devant WordPress et risque de boucle si le protocole reçu est mal reconnu. : https://developer.wordpress.org/advanced-administration/security/https/ (consulté le 2026-11-05)
- Full (strict) chiffre le trajet vers l’origine et exige un certificat valide correspondant au nom. : https://developers.cloudflare.com/ssl/origin-configuration/ssl-modes/full-strict/ (consulté le 2026-11-05)
- Contenu mixte, mise à niveau automatique de certains fichiers et blocage d’autres ressources. : https://developer.mozilla.org/en-US/docs/Web/Security/Defenses/Mixed_content (consulté le 2026-11-05)
- Migration HTTP vers HTTPS, codes permanents 301 et 308, correspondance des pages, sitemap et absence d’usage de l’outil de changement d’adresse pour ce cas. : https://developers.google.com/search/docs/crawling-indexing/site-move-with-url-changes (consulté le 2026-11-05)
- Icône de connexion dans Chrome ; une connexion privée ne dispense pas de vérifier le domaine. : https://support.google.com/chrome/answer/95617?hl=fr (consulté le 2026-11-05)
- HSTS impose HTTPS aux connexions suivantes et requiert de considérer les sous-domaines avant includeSubDomains. : https://developer.mozilla.org/en-US/docs/Web/HTTP/Reference/Headers/Strict-Transport-Security (consulté le 2026-11-05)
- HTTP transporte des requêtes et réponses sans chiffrement TLS ; HTTPS chiffre les échanges et permet l’authentification du serveur. : https://www.cloudflare.com/fr-fr/learning/ssl/why-is-http-not-secure/ (consulté le 2026-11-05)
- Le DNS traduit les noms de domaine en adresses réseau pour retrouver le serveur. : https://www.cloudflare.com/fr-fr/learning/dns/glossary/what-is-a-domain-name/ (consulté le 2026-11-05)
- Don't Make Me Think : présentation par Steve Krug, facilité d'utilisation et réduction de la frustration ; l'attribution au test du coffre est retirée. : https://sensible.com/dont-make-me-think/ (consulté le 2026-11-05)
- Onglet Réseau de Chrome : conservation du journal, désactivation du cache, code de statut et en-têtes de réponse dont Location. : https://developer.chrome.com/docs/devtools/network/reference/ (consulté le 2026-11-05)